Livelli di rischio dell’EU AI Act: panoramica con esempi e obblighi
L’EU AI Act (regolamento (UE) 2024/1689) suddivide l’IA in quattro livelli in base al rischio: pratiche vietate (art. 5), IA ad alto rischio (art. 6 con gli allegati I e III), rischio limitato con obblighi di trasparenza (art. 50) e rischio minimo senza obblighi specifici. L’espressione «livello di rischio» non compare come tale nel regolamento per questa suddivisione; è la denominazione abituale di questi livelli. I modelli di IA per finalità generali (GPAI) hanno regole proprie nel capo V. Indipendentemente dal livello, per fornitori e deployer vale l’art. 4: misure di alfabetizzazione IA.
La piramide dei rischi dell’EU AI Act
Più alto è il livello, più rigorose sono le regole. Il grafico mostra i quattro livelli con la relativa base giuridica, accanto le regole proprie dei modelli GPAI e, sotto, l’obbligo che vale a tutti i livelli.
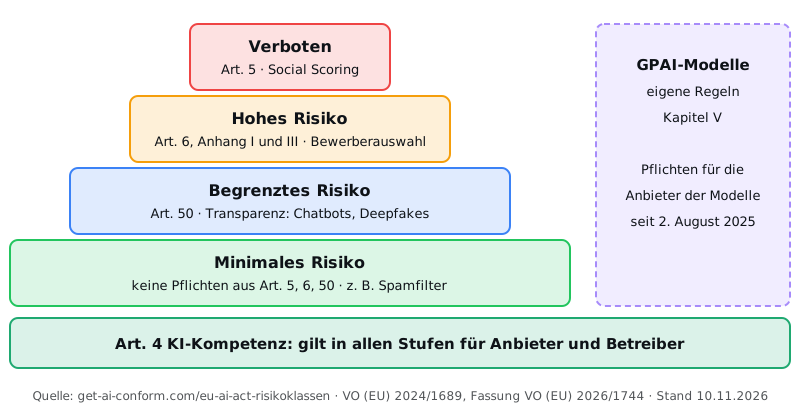
Un obbligo vale a ogni livello di rischio
Le misure di alfabetizzazione IA ai sensi dell’art. 4 servono indipendentemente dalla classificazione. La formazione AI-Konform è una di queste misure: in 26 lingue, con un certificato di partecipazione per persona e un report di audit per l’azienda.
35 € a persona, al netto dell’IVA, in Italia (senza abbonamento)
Panoramica: livelli di rischio, obblighi e date
La tabella riassume che cosa si applica a ciascun livello e da quando. Un inquadramento dell’intero regolamento, con ruoli e sanzioni, è nella pagina EU AI Act in breve.
| Livello | Base giuridica | Esempi | Obblighi | Da quando |
|---|---|---|---|---|
| Rischio inaccettabile | Art. 5 | Punteggio sociale, riconoscimento delle emozioni sul luogo di lavoro, tecniche manipolative | vietato, per fornitori e deployer | dal 2 febbraio 2025; altri due divieti dal 2 dicembre 2026 |
| Rischio elevato | Art. 6 con gli allegati I e III | Preselezione dei candidati, valutazione dell’affidabilità creditizia, IA come componente di sicurezza di un prodotto | Fornitori: gestione dei rischi, qualità dei dati, documentazione, valutazione della conformità, registrazione. Deployer: impiego secondo le istruzioni per l’uso, sorveglianza umana, conservazione dei log (art. 26) | allegato III dal 2 dicembre 2027, allegato I dal 2 agosto 2028 |
| Rischio limitato | Art. 50 | Chatbot, deep fake, testi generati dall’IA su questioni di interesse pubblico | Indicazione dell’uso dell’IA, etichettatura dei contenuti | dal 2 agosto 2026 |
| Rischio minimo | nessuna disposizione specifica | Filtri antispam, strumenti di traduzione, bozze di testi in ufficio | nessun obbligo ai sensi degli artt. 5, 6 o 50; codici di condotta volontari (art. 95) | nessuna data specifica |
| Modelli GPAI (regole proprie) | Capo V | grandi modelli linguistici alla base di chatbot e assistenti di scrittura | Fornitori del modello: documentazione tecnica, politica in materia di diritto d’autore, sintesi dei contenuti di addestramento; obblighi ulteriori in caso di rischio sistemico | dal 2 agosto 2025, modelli esistenti entro il 2 agosto 2027 |
| Tutti i livelli: alfabetizzazione IA | Art. 4 | qualsiasi sistema di IA usato in ambito professionale | misure per promuovere l’alfabetizzazione IA delle persone coinvolte | dal 2 febbraio 2025, nuova versione dal 27 luglio 2026 |
Un sistema può far scattare più obblighi contemporaneamente, ad esempio come IA ad alto rischio che allo stesso tempo parla con le persone. Decisiva è la finalità d’uso, non lo strumento: lo stesso programma può essere a rischio minimo in ufficio e ad alto rischio nella selezione del personale.
Quali pratiche di IA sono vietate?
L’art. 5 vieta del tutto determinate pratiche. Il divieto riguarda l’immissione sul mercato, la messa in servizio e l’uso, quindi anche le aziende che si limitano a utilizzare un sistema di questo tipo. Dal 2 febbraio 2025 sono vietati:
- Manipolazione: tecniche subliminali, volutamente manipolative o ingannevoli che distorcono materialmente il comportamento delle persone e provocano loro un danno significativo o possono ragionevolmente provocarlo (lettera a).
- Sfruttamento delle vulnerabilità: IA che sfrutta l’età, una disabilità o una specifica situazione sociale o economica, con la stessa conseguenza (lettera b).
- Punteggio sociale: valutare le persone per un determinato periodo di tempo in base al loro comportamento sociale o alle loro caratteristiche, quando ciò comporta un trattamento pregiudizievole ingiustificato o estraneo al contesto originario (lettera c).
- Previsione di reati unicamente sulla base della profilazione o di tratti della personalità (lettera d).
- Banche dati di riconoscimento facciale: creazione o ampliamento mediante scraping non mirato di immagini facciali da internet o da filmati di telecamere a circuito chiuso (lettera e).
- Riconoscimento delle emozioni sul luogo di lavoro e negli istituti di istruzione, tranne che per motivi medici o di sicurezza (lettera f).
- Categorizzazione biometrica per dedurre caratteristiche sensibili come opinioni politiche, appartenenza sindacale, religione o orientamento sessuale (lettera g).
- Identificazione biometrica remota in tempo reale in spazi accessibili al pubblico a fini di attività di contrasto, con eccezioni ristrette (lettera h).
Dal 2 dicembre 2026 si aggiungono due divieti, introdotti dal Digital Omnibus sull’IA: l’IA che genera o manipola rappresentazioni intime non consensuali di persone identificabili e l’IA che genera o manipola rappresentazioni di abusi sessuali su minori (lettere ba) e bb)). Le aziende che usano generatori di immagini violano il divieto solo se impiegano il sistema a tale scopo (art. 5, paragrafo 1 bis, lettera b)). Le violazioni dell’art. 5 rientrano nella fascia sanzionatoria più alta: fino a 35 milioni di € o al 7 % del fatturato mondiale annuo (art. 99, paragrafo 3).
Quando un sistema di IA è ad alto rischio?
Ai sensi dell’art. 6 ci sono due vie verso il livello dell’alto rischio. In primo luogo, l’IA come componente di sicurezza di un prodotto, o come prodotto stesso, che rientra nella normativa dell’UE sui prodotti di cui all’allegato I e deve essere sottoposta a una valutazione della conformità da parte di terzi, ad esempio dispositivi medici, giocattoli o ascensori. Questi obblighi si applicano dal 2 agosto 2028. In secondo luogo, l’IA in uno degli otto ambiti dell’allegato III, dal 2 dicembre 2027:
- Biometria: identificazione remota, categorizzazione in base a caratteristiche sensibili, riconoscimento delle emozioni (nella misura in cui non sia già vietato).
- Infrastrutture critiche: componenti di sicurezza per le infrastrutture digitali, il traffico stradale e la fornitura di acqua, gas, riscaldamento ed elettricità.
- Istruzione: ammissione, valutazione dei risultati dell’apprendimento, determinazione del livello di istruzione, sorveglianza durante le prove.
- Occupazione: annunci di lavoro mirati, analisi e valutazione delle candidature, decisioni su promozione o cessazione del rapporto, assegnazione dei compiti, monitoraggio delle prestazioni.
- Servizi essenziali: prestazioni di assistenza pubblica, affidabilità creditizia delle persone fisiche (esclusa l’individuazione delle frodi), rischio e determinazione dei prezzi nelle assicurazioni sulla vita e sanitarie, chiamate di emergenza e triage.
- Attività di contrasto, nella misura in cui sia consentito dal diritto dell’Unione o nazionale.
- Migrazione, asilo e controllo delle frontiere, anche qui solo nel quadro consentito.
- Amministrazione della giustizia e processi democratici: supporto alle autorità giudiziarie, influenza sulle elezioni.
Non ogni sistema dell’allegato III è automaticamente ad alto rischio. Ai sensi dell’art. 6, paragrafo 3, la classificazione non si applica se il sistema non presenta un rischio significativo, ad esempio perché esegue solo un compito procedurale limitato, migliora il risultato di un’attività umana precedentemente completata, rileva schemi decisionali senza sostituire la valutazione umana oppure svolge un compito preparatorio. Se il sistema effettua una profilazione di persone fisiche, è sempre considerato ad alto rischio. Chi si avvale dell’eccezione documenta la propria valutazione prima dell’immissione sul mercato (art. 6, paragrafo 4) e registra il sistema (art. 49, paragrafo 2).
La maggior parte degli obblighi riguarda i fornitori: gestione dei rischi, qualità dei dati, documentazione tecnica, conservazione delle registrazioni, trasparenza, sorveglianza umana, accuratezza e robustezza (artt. da 9 a 15), oltre a valutazione della conformità e registrazione. Le aziende che si limitano a impiegare IA ad alto rischio sono deployer e hanno obblighi propri ai sensi dell’art. 26: usare il sistema secondo le istruzioni per l’uso, affidare la sorveglianza umana a persone con la competenza necessaria, monitorare il funzionamento, conservare i log e, prima dell’impiego sul luogo di lavoro, informare i lavoratori e i loro rappresentanti (art. 26, paragrafo 7). Alcuni deployer effettuano inoltre una valutazione d’impatto sui diritti fondamentali (art. 27), ad esempio gli organismi pubblici e le aziende che impiegano l’IA per la valutazione dell’affidabilità creditizia o per il rischio e la determinazione dei prezzi nelle assicurazioni sulla vita e sanitarie. Le violazioni costano fino a 15 milioni di € o al 3 % del fatturato mondiale annuo (art. 99, paragrafo 4).
Per i sistemi ad alto rischio già immessi sul mercato o messi in servizio prima dell’inizio dell’applicazione di questi obblighi, il regolamento si applica solo se in seguito la loro progettazione subisce modifiche significative. I sistemi destinati alle autorità pubbliche devono in ogni caso essere adeguati entro il 2 agosto 2030 (art. 111, paragrafo 2).
Che cosa si applica in caso di rischio limitato?
Per l’IA che interagisce con le persone o genera contenuti si applicano dal 2 agosto 2026 gli obblighi di trasparenza dell’art. 50:
- Paragrafo 1, fornitori: i sistemi che parlano o scrivono con le persone sono progettati in modo che queste sappiano di interagire con un’IA, salvo che ciò sia evidente.
- Paragrafo 2, fornitori: immagini, video, audio e testi generati dall’IA sono marcati in un formato leggibile meccanicamente. Per i sistemi immessi sul mercato prima del 2 agosto 2026 vale un periodo transitorio fino al 2 dicembre 2026 (art. 111, paragrafo 4).
- Paragrafo 3, deployer: chi impiega il riconoscimento delle emozioni o la categorizzazione biometrica ne informa le persone interessate.
- Paragrafo 4, deployer: i deep fake e i testi generati dall’IA destinati a informare il pubblico su questioni di interesse pubblico vanno resi noti come tali; per i testi ciò non vale se una persona li sottopone a revisione editoriale e se ne assume la responsabilità.
I casi tipici e la forma che può avere l’indicazione sono spiegati nella pagina Obbligo di etichettatura IA ai sensi dell’art. 50. Anche queste violazioni rientrano nella fascia fino a 15 milioni di € o al 3 % (art. 99, paragrafo 4).
Che cosa si applica in caso di rischio minimo?
Tutti gli altri sistemi di IA sono a rischio minimo: ad essi non si applicano obblighi ai sensi degli artt. 5, 6 o 50. Vi rientrano molti strumenti del lavoro d’ufficio quotidiano, come i filtri antispam, gli strumenti di traduzione e di correzione ortografica o le bozze di testi che i dipendenti verificano prima di usarle. Sono possibili codici di condotta volontari (art. 95). Un obbligo resta: le misure di alfabetizzazione IA ai sensi dell’art. 4, perché non dipende dal livello di rischio. Come tenere traccia di queste misure è spiegato nella pagina Obbligo di alfabetizzazione IA. Per l’art. 4 l’AI Act non prevede una sanzione pecuniaria specifica; maggiori informazioni nella pagina Sanzioni.
I modelli GPAI sono un livello di rischio a sé?
Alcune panoramiche li presentano come quinta categoria. Giuridicamente, il capo V disciplina i fornitori di modelli di IA per finalità generali, come i grandi modelli linguistici alla base dei chatbot. I loro obblighi si applicano dal 2 agosto 2025; per i modelli immessi sul mercato prima di tale data, i fornitori hanno tempo fino al 2 agosto 2027 (art. 111, paragrafo 3). Le sanzioni pecuniarie della Commissione ai sensi dell’art. 101 sono possibili dal 2 agosto 2026. Un’azienda che si limita a usare un chatbot basato su un modello di questo tipo non è fornitore del modello. Al suo impiego si applica il livello della finalità concreta, e l’art. 4 vale sempre.
Applicazioni tipiche dell’IA e loro classificazione
Gli esempi mostrano la classificazione abituale. Determinanti sono sempre la finalità concreta e il vostro ruolo di fornitore o deployer.
| Applicazione | Livello di regola | Che cosa dovrebbe fare la vostra azienda |
|---|---|---|
| ChatGPT o Copilot per testi e ricerche in ufficio | rischio minimo per il vostro impiego; il modello sottostante è disciplinato dal capo V, in capo al fornitore | Misure di alfabetizzazione IA (art. 4), regole in una policy IA |
| Chatbot sul sito web | rischio limitato (art. 50, paragrafo 1) | L’indicazione che risponde un’IA è un obbligo del fornitore (art. 50, paragrafo 1); come deployer, assicurarsi che compaia; chi fa sviluppare il bot con il proprio nome può essere a sua volta fornitore |
| Preselezione delle candidature con l’IA | rischio elevato (allegato III, punto 4) | dal 2 dicembre 2027 obblighi dei deployer ai sensi dell’art. 26: informare i candidati (art. 26, paragrafo 11); in caso di impiego nei confronti dei lavoratori, informare in anticipo i loro rappresentanti (art. 26, paragrafo 7) |
| Valutazione dell’affidabilità creditizia dei clienti privati | rischio elevato (allegato III, punto 5), esclusa l’individuazione delle frodi | Obblighi dei deployer ai sensi dell’art. 26 e valutazione d’impatto sui diritti fondamentali (art. 27) |
| Riconoscimento delle emozioni dei dipendenti | vietato (art. 5, paragrafo 1, lettera f)), tranne che per motivi medici o di sicurezza | non impiegare |
| Filtro antispam | rischio minimo | Misure di alfabetizzazione IA (art. 4) |
| Generatore di immagini per immagini pubblicitarie e grafiche | rischio minimo; rischio limitato non appena si creano deep fake | Rendere noto che sono generate dall’IA le immagini che sembrano riprese autentiche di persone, oggetti, luoghi o eventi reali (art. 50, paragrafo 4) |
| Software diagnostico basato sull’IA in un dispositivo medico | rischio elevato (allegato I), se un terzo deve valutare la conformità | Obblighi dei fornitori dal 2 agosto 2028; come deployer, obblighi ai sensi dell’art. 26 |
Determinare il livello di rischio: quattro domande
Per ogni sistema di IA in azienda, passate in rassegna queste domande nell’ordine. Un elenco di tutti gli strumenti in uso, con la relativa finalità, è il miglior punto di partenza.
- La finalità rientra in un divieto dell’art. 5? Allora l’impiego è vietato, indipendentemente da tutte le altre domande.
- Il sistema fa parte di un prodotto di cui all’allegato I o è impiegato in un ambito dell’allegato III? Allora di regola è IA ad alto rischio; per l’allegato III verificare l’eccezione dell’art. 6, paragrafo 3.
- Il sistema parla con le persone o genera immagini, video, audio o testi? Allora si applicano in aggiunta gli obblighi di trasparenza dell’art. 50.
- Quale ruolo ha la vostra azienda? Chi sviluppa un sistema o lo offre con il proprio nome è fornitore; chi lo usa in ambito professionale è deployer. Chi utilizza un sistema di IA, anche un sistema di IA per finalità generali come ChatGPT, per una finalità di cui all’allegato III può diventare a sua volta fornitore di un sistema ad alto rischio ai sensi dell’art. 25, paragrafo 1, lettera c). Da questo dipendono gli obblighi concreti.
Se nessuna delle prime tre domande è pertinente, il rischio è minimo. Le date di tutti i livelli sono nel calendario delle scadenze dell’EU AI Act.
Domande frequenti sui livelli di rischio
Quanti livelli di rischio prevede l’EU AI Act?
Di solito si distinguono quattro livelli: rischio inaccettabile (vietato), rischio elevato, rischio limitato e rischio minimo. Alcune panoramiche contano i modelli di IA per finalità generali (GPAI) come quinta categoria; il regolamento li disciplina in un capo a sé. Il regolamento stesso non utilizza l’espressione «livello di rischio» per questa suddivisione.
Qual è il livello di rischio di ChatGPT?
Dipende dall’uso, non dallo strumento. Il modello linguistico alla base di ChatGPT è un modello di IA per finalità generali; i relativi obblighi spettano al fornitore del modello (capo V). Se la vostra azienda usa ChatGPT per testi o ricerche, di regola si tratta di rischio minimo. Se lo impiegate, ad esempio, per la preselezione delle candidature, l’uso può rientrare nell’allegato III, con obblighi molto più rigorosi. Chi utilizza un sistema di IA, anche un sistema di IA per finalità generali come ChatGPT, per una finalità di cui all’allegato III può diventare a sua volta fornitore di un sistema ad alto rischio ai sensi dell’art. 25, paragrafo 1, lettera c). L’art. 4 si applica in ogni caso.
Un chatbot è IA ad alto rischio?
Di regola no. Un chatbot per le richieste dei clienti rientra negli obblighi di trasparenza dell’art. 50, paragrafo 1: le persone devono poter riconoscere che stanno parlando con un’IA, salvo che ciò sia evidente. Diventa IA ad alto rischio solo se è impiegato in un ambito dell’allegato III, ad esempio per decisioni su candidature o crediti. Maggiori informazioni nella pagina Etichettatura IA ai sensi dell’art. 50.
Chi classifica un sistema di IA?
Il regolamento non prevede una classificazione ufficiale. Il fornitore classifica il proprio sistema; se ritiene che un sistema dell’allegato III non sia ad alto rischio ai sensi dell’art. 6, paragrafo 3, lo documenta prima dell’immissione sul mercato e registra il sistema (art. 6, paragrafo 4, art. 49, paragrafo 2). I deployer verificano se la propria finalità d’uso rientra in un ambito dell’allegato III. La vigilanza del mercato può verificare la classificazione (art. 80); la esercitano le autorità di vigilanza del mercato designate da ciascuno Stato membro (art. 70).
L’obbligo di alfabetizzazione IA vale anche in caso di rischio minimo?
Sì. L’art. 4 non dipende dal livello di rischio: fornitori e deployer adottano misure per promuovere l’alfabetizzazione IA delle persone che lavorano con l’IA per loro conto, anche se sono in uso solo strumenti semplici. Che cosa significa in concreto è spiegato nella pagina Obbligo di alfabetizzazione IA ai sensi dell’art. 4.
Da quando si applicano gli obblighi per l’IA ad alto rischio?
Per l’IA negli ambiti dell’allegato III dal 2 dicembre 2027, per l’IA nei prodotti di cui all’allegato I dal 2 agosto 2028. Il Digital Omnibus sull’IA (regolamento (UE) 2026/1744) ha rinviato queste date; erano previsti il 2 agosto 2026 e il 2 agosto 2027. Per i sistemi già immessi sul mercato o messi in servizio in precedenza, gli obblighi si applicano solo dopo una modifica significativa della loro progettazione; i sistemi destinati alle autorità pubbliche devono essere adeguati entro il 2 agosto 2030 (art. 111, paragrafo 2). Tutte le date sono nel calendario delle scadenze.
Forma il tuo team EU AI Act in breve
Nota: questa panoramica è a scopo informativo e non costituisce consulenza legale. Fonte: regolamento (UE) 2024/1689 come modificato dal regolamento (UE) 2026/1744, EUR-Lex.