Risikoklasser i EU AI Act: oversikt med eksempler og plikter
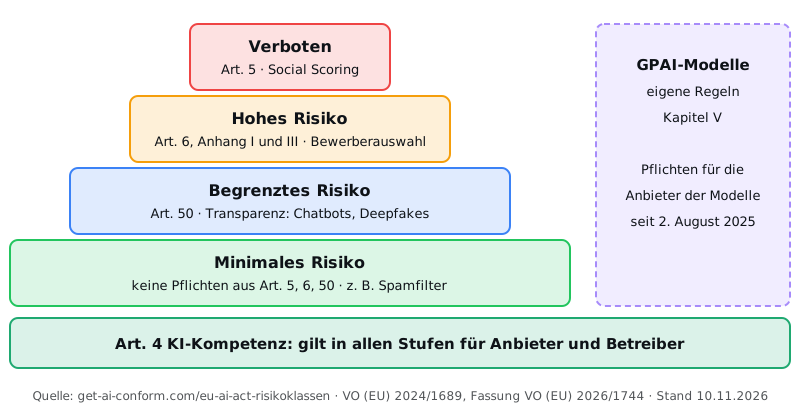
EU AI Act (forordning (EU) 2024/1689) deler KI inn i fire nivåer etter risiko: forbudte praksiser (art. 5), høyrisiko-KI (art. 6 med vedlegg I og III), begrenset risiko med åpenhetsplikter (art. 50) og minimal risiko uten særlige plikter. Ordet «risikoklasse» står ikke slik i forordningen; det er den vanlige betegnelsen på disse nivåene. KI-modeller for allmenn bruk (GPAI) har egne regler i kapittel V. Uavhengig av nivå gjelder art. 4 for leverandører og ibruktakere: tiltak for KI-kompetanse.
Risikopyramiden i EU AI Act
Jo høyere nivå, desto strengere regler. Grafikken viser de fire nivåene med rettsgrunnlaget, ved siden av de egne reglene for GPAI-modeller og under plikten som gjelder på alle nivåer.
Én plikt gjelder i alle risikoklasser
Tiltak for KI-kompetanse etter art. 4 trenger du uavhengig av klassifiseringen. AI-Konform-kurset er et slikt tiltak: på 26 språk, med deltakerbevis per person og revisjonsrapport for bedriften.
45,50 € per person, ekskl. mva., i Norge (ingen abonnement)
Oversikt: risikoklasser, plikter og datoer
Tabellen oppsummerer hva som gjelder på hvilket nivå, og fra når. En innføring i hele forordningen med roller og sanksjoner finner du på siden EU AI Act med ett blikk. KI-forordningen er ennå ikke tatt inn i EØS-avtalen (per november 2026). For virksomheter i Norge gjelder pliktene først når forordningen er gjennomført i norsk rett; regjeringen vil legge frem KI-loven for Stortinget våren 2027 (regjeringen.no). Tilbyr du KI-systemer eller KI-baserte tjenester i EU, eller brukes resultatene fra KI-systemene dine i EU, kan EU-reglene likevel gjelde for deg allerede nå.
| Nivå | Rettsgrunnlag | Eksempler | Plikter | Siden / fra |
|---|---|---|---|---|
| Uakseptabel risiko | art. 5 | sosial poenggiving, følelsesgjenkjenning på arbeidsplassen, manipulerende teknikker | forbudt, for leverandører og ibruktakere | siden 2. februar 2025; to nye forbud fra 2. desember 2026 |
| Høy risiko | art. 6 med vedlegg I og III | forhåndsutvelgelse av jobbsøkere, kredittvurdering, KI som sikkerhetskomponent i et produkt | Leverandører: risikostyring, datakvalitet, dokumentasjon, samsvarsvurdering, registrering. Ibruktakere: bruk i samsvar med bruksanvisningen, menneskelig tilsyn, oppbevaring av logger (art. 26) | vedlegg III fra 2. desember 2027, vedlegg I fra 2. august 2028 |
| Begrenset risiko | art. 50 | chatboter, deepfakes, KI-tekster om saker av allmenn interesse | opplyse om KI-en, merke innhold | siden 2. august 2026 |
| Minimal risiko | ingen egen bestemmelse | spamfiltre, oversettelseshjelp, tekstutkast på kontoret | ingen plikter etter art. 5, 6 eller 50; frivillige atferdsregler (art. 95) | ingen egen dato |
| GPAI-modeller (egne regler) | kapittel V | store språkmodeller bak chatboter og tekstassistenter | Leverandøren av modellen: teknisk dokumentasjon, retningslinjer for opphavsrett, sammendrag av treningsinnholdet; mer ved systemrisiko | siden 2. august 2025, eksisterende modeller innen 2. august 2027 |
| Alle nivåer: KI-kompetanse | art. 4 | alle KI-systemer som brukes yrkesmessig | tiltak for KI-kompetansen hos de involverte | siden 2. februar 2025, ny ordlyd siden 27. juli 2026 |
Ett system kan utløse flere plikter samtidig, for eksempel som høyrisiko-KI som også snakker med mennesker. Det avgjørende er bruksformålet, ikke verktøyet: Det samme programmet kan innebære minimal risiko på kontoret og høy risiko i rekruttering.
Hvilke KI-praksiser er forbudt?
Art. 5 forbyr visse praksiser fullstendig. Forbudet gjelder å bringe systemet på markedet, ta det i bruk og bruke det, altså også for bedrifter som bare bruker et slikt system. Siden 2. februar 2025 er dette forbudt:
- Manipulasjon: subliminale, bevisst manipulerende eller villedende teknikker som vesentlig endrer menneskers atferd og påfører dem betydelig skade eller med rimelig sannsynlighet vil gjøre det (bokstav a).
- Utnyttelse av sårbarheter: KI som utnytter alder, funksjonsnedsettelse eller en særlig sosial eller økonomisk situasjon, med samme følge (bokstav b).
- Sosial poenggiving: å vurdere mennesker over tid ut fra deres sosiale atferd eller egenskaper, når det fører til ugunstig behandling som er uberettiget eller uten sammenheng med den opprinnelige konteksten (bokstav c).
- Forutsigelse av straffbare handlinger utelukkende på grunnlag av profilering eller personlighetstrekk (bokstav d).
- Ansiktsdatabaser: oppbygging eller utvidelse gjennom ikke-målrettet innhenting av ansiktsbilder fra internett eller fra overvåkningsopptak (bokstav e).
- Følelsesgjenkjenning på arbeidsplassen og i utdanningsinstitusjoner, unntatt av medisinske grunner eller sikkerhetsgrunner (bokstav f).
- Biometrisk kategorisering for å utlede sensitive kjennetegn som politisk oppfatning, fagforeningsmedlemskap, religion eller seksuell orientering (bokstav g).
- Biometrisk fjernidentifikasjon i sanntid på offentlig tilgjengelige steder for rettshåndhevelse, med snevre unntak (bokstav h).
Fra 2. desember 2026 kommer to forbud i tillegg, innført gjennom Digital Omnibus om KI: KI som genererer eller manipulerer intime fremstillinger av identifiserbare personer uten samtykke, og KI som genererer eller manipulerer fremstillinger av seksuelle overgrep mot barn (bokstav ba og bb). Bedrifter som bruker bildegeneratorer, bryter forbudet først når de bruker systemet til dette formålet (art. 5 nr. 1a bokstav b). Brudd på art. 5 havner i det høyeste bøtenivået: opptil 35 millioner euro eller 7 % av den globale årsomsetningen (art. 99 nr. 3).
Når er et KI-system høyrisiko-KI?
Etter art. 6 fører to veier til høyrisikonivået. For det første KI som er en sikkerhetskomponent i et produkt, eller selv er et produkt, som omfattes av EUs produktregelverk i vedlegg I og må gjennom en samsvarsvurdering utført av tredjepart, for eksempel medisinsk utstyr, leketøy eller heiser. Disse pliktene gjelder fra 2. august 2028. For det andre KI på ett av de åtte områdene i vedlegg III, fra 2. desember 2027:
- Biometri: fjernidentifikasjon, kategorisering etter sensitive kjennetegn, følelsesgjenkjenning (så langt det ikke allerede er forbudt).
- Kritisk infrastruktur: sikkerhetskomponenter for digital infrastruktur, veitrafikk og forsyning av vann, gass, varme og strøm.
- Utdanning: opptak, vurdering av læringsutbytte, nivåplassering, overvåking under prøver.
- Sysselsetting: målrettede stillingsannonser, gjennomgang og vurdering av søknader, avgjørelser om forfremmelse eller oppsigelse, tildeling av oppgaver, overvåking av prestasjoner.
- Grunnleggende tjenester: offentlige støtteytelser, kredittverdigheten til fysiske personer (unntatt avdekking av svindel), risiko og pris ved livs- og helseforsikring, nødanrop og triage.
- Rettshåndhevelse, så langt bruken er tillatt etter unionsretten eller nasjonal rett.
- Migrasjon, asyl og grensekontroll, også bare innenfor det som er tillatt.
- Rettspleie og demokratiske prosesser: støtte til domstoler, påvirkning av valg.
Ikke alle systemer i vedlegg III er automatisk høyrisiko. Etter art. 6 nr. 3 faller klassifiseringen bort når systemet ikke utgjør en betydelig risiko, for eksempel fordi det bare utfører en snevert avgrenset prosedyreoppgave, forbedrer resultatet av en avsluttet menneskelig aktivitet, avdekker beslutningsmønstre uten å erstatte den menneskelige vurderingen, eller utfører en forberedende oppgave. Utfører systemet profilering av fysiske personer, regnes det alltid som høyrisiko. Den som påberoper seg unntaket, dokumenterer vurderingen sin før systemet bringes på markedet (art. 6 nr. 4), og registrerer systemet (art. 49 nr. 2).
De fleste pliktene ligger hos leverandørene: risikostyring, datakvalitet, teknisk dokumentasjon, logging, åpenhet, menneskelig tilsyn, nøyaktighet og robusthet (art. 9 til 15), i tillegg til samsvarsvurdering og registrering. Bedrifter som bare bruker høyrisiko-KI, er ibruktakere og har egne plikter etter art. 26: bruke systemet i samsvar med bruksanvisningen, overlate det menneskelige tilsynet til personer med nødvendig kompetanse, overvåke driften, oppbevare logger og informere de ansatte og deres representanter før systemet tas i bruk på arbeidsplassen (art. 26 nr. 7). Visse ibruktakere gjennomfører i tillegg en konsekvensvurdering for grunnleggende rettigheter (art. 27), for eksempel offentlige organer og bedrifter som bruker KI til kredittvurdering eller til risiko og pris ved livs- og helseforsikring. Brudd kan gi bøter på opptil 15 millioner euro eller 3 % av den globale årsomsetningen (art. 99 nr. 4).
For høyrisikosystemer som ble brakt på markedet eller tatt i bruk før disse pliktene begynte å gjelde, gjelder forordningen bare dersom utformingen deretter endres vesentlig. Systemer som er beregnet på offentlige myndigheter, må uansett være tilpasset innen 2. august 2030 (art. 111 nr. 2).
Hva gjelder ved begrenset risiko?
For KI som samhandler med mennesker eller genererer innhold, gjelder åpenhetspliktene i art. 50 siden 2. august 2026:
- Nr. 1, leverandører: Systemer som snakker eller skriver med mennesker, er utformet slik at menneskene vet at de samhandler med en KI, med mindre det er åpenbart.
- Nr. 2, leverandører: KI-genererte bilder, videoer, lydopptak og tekster er merket maskinlesbart. For systemer som ble brakt på markedet før 2. august 2026, gjelder en overgangsperiode frem til 2. desember 2026 (art. 111 nr. 4).
- Nr. 3, ibruktakere: Den som bruker følelsesgjenkjenning eller biometrisk kategorisering, informerer de berørte personene.
- Nr. 4, ibruktakere: Det opplyses om deepfakes og KI-tekster som skal informere offentligheten om saker av allmenn interesse; for tekster faller dette bort når et menneske gjennomgår dem redaksjonelt og står ansvarlig for dem.
Typiske tilfeller og hvordan opplysningen kan se ut, forklares på siden Merkeplikt for KI etter art. 50. Også her havner brudd i nivået opptil 15 millioner euro eller 3 % (art. 99 nr. 4).
Hva gjelder ved minimal risiko?
Alle øvrige KI-systemer har minimal risiko: For dem gjelder ingen plikter etter art. 5, 6 eller 50. Det omfatter mange verktøy i kontorhverdagen, for eksempel spamfiltre, oversettelses- og rettskrivingshjelp eller tekstutkast som de ansatte kontrollerer før bruk. Frivillige atferdsregler er mulig (art. 95). Én plikt står igjen: tiltak for KI-kompetanse etter art. 4, for den avhenger ikke av risikonivået. Hvordan du dokumenterer disse tiltakene, viser siden Plikten til KI-kompetanse i avsnittet om dokumentasjon. For art. 4 har AI Act ingen egen bøtebestemmelse; mer om det på siden Bøter.
Er GPAI-modeller en egen risikoklasse?
Noen oversikter fører dem opp som en femte klasse. Rettslig regulerer kapittel V leverandørene av KI-modeller for allmenn bruk, for eksempel de store språkmodellene bak chatboter. Pliktene deres gjelder siden 2. august 2025; for modeller som ble brakt på markedet før denne datoen, har leverandørene frist til 2. august 2027 (art. 111 nr. 3). Bøter fra Kommisjonen etter art. 101 kan ilegges siden 2. august 2026. En bedrift som bare bruker en chatbot basert på en slik modell, er ikke leverandør av modellen. For bedriftens bruk gjelder nivået for det konkrete formålet, og art. 4 gjelder alltid.
Typiske KI-anvendelser og hvordan de klassifiseres
Eksemplene viser den vanlige klassifiseringen. Det avgjørende er alltid det konkrete formålet og rollen din som leverandør eller ibruktaker.
| Anvendelse | Nivå som regel | Hva bedriften din bør gjøre |
|---|---|---|
| ChatGPT eller Copilot til tekster og research på kontoret | minimal risiko for din bruk; modellen bak reguleres av kapittel V hos leverandøren | tiltak for KI-kompetanse (art. 4), regler i bedriftens KI-retningslinjer |
| Chatbot på nettstedet | begrenset risiko (art. 50 nr. 1) | opplysningen om at en KI svarer, er leverandørens plikt (art. 50 nr. 1); som ibruktaker bør du påse at den vises; den som får utviklet boten under eget navn, kan selv være leverandør |
| KI-basert forhåndssortering av jobbsøknader | høy risiko (vedlegg III nr. 4) | fra 2. desember 2027 ibruktakerplikter etter art. 26: informere søkerne (art. 26 nr. 11); ved bruk overfor ansatte informere deres representanter på forhånd (art. 26 nr. 7) |
| Kredittvurdering av privatkunder | høy risiko (vedlegg III nr. 5), unntatt avdekking av svindel | ibruktakerplikter etter art. 26 og konsekvensvurdering for grunnleggende rettigheter (art. 27) |
| Følelsesgjenkjenning hos ansatte | forbudt (art. 5 nr. 1 bokstav f), unntatt av medisinske grunner eller sikkerhetsgrunner | ikke bruk det |
| Spamfilter | minimal risiko | tiltak for KI-kompetanse (art. 4) |
| Bildegenerator til reklamebilder og grafikk | minimal risiko; begrenset risiko så snart det oppstår deepfakes | opplyse om bilder som fremstår som ekte opptak av virkelige personer, gjenstander, steder eller hendelser (art. 50 nr. 4) |
| KI-basert diagnoseprogramvare i medisinsk utstyr | høy risiko (vedlegg I), når en tredjepart må vurdere samsvaret | leverandørplikter fra 2. august 2028; som ibruktaker plikter etter art. 26 |
Slik bestemmer du risikoklassen: fire spørsmål
Gå gjennom disse spørsmålene i rekkefølge for hvert KI-system i bedriften. En liste over alle verktøyene som brukes, med formålet deres, er det beste utgangspunktet.
- Faller formålet inn under et forbud etter art. 5? Da er bruken forbudt, uavhengig av alle de andre spørsmålene.
- Er systemet en del av et produkt etter vedlegg I, eller brukes det på et område etter vedlegg III? Da er det som regel høyrisiko-KI; for vedlegg III bør du vurdere unntaket i art. 6 nr. 3.
- Snakker systemet med mennesker, eller genererer det bilder, videoer, lyd eller tekster? Da gjelder i tillegg åpenhetspliktene i art. 50.
- Hvilken rolle har bedriften din? Den som utvikler et system eller tilbyr det under eget navn, er leverandør; den som bruker det yrkesmessig, er ibruktaker. Den som bruker et KI-system, også et KI-system for allmenn bruk som ChatGPT, til et formål etter vedlegg III, kan etter art. 25 nr. 1 bokstav c selv bli leverandør av et høyrisikosystem. De konkrete pliktene avhenger av dette.
Passer ingen av de tre første spørsmålene, foreligger minimal risiko. Datoene for alle nivåene står på siden Frister i EU AI Act.
Vanlige spørsmål om risikoklassene
Hvor mange risikoklasser finnes det i EU AI Act?
Det vanlige er en inndeling i fire nivåer: uakseptabel risiko (forbudt), høy risiko, begrenset risiko og minimal risiko. Noen oversikter regner KI-modeller for allmenn bruk (GPAI) som en femte klasse; forordningen regulerer dem i et eget kapittel. Selve forordningen bruker ikke begrepet «risikoklasse».
Hvilken risikoklasse har ChatGPT?
Det kommer an på bruken, ikke på verktøyet. Språkmodellen bak ChatGPT er en KI-modell for allmenn bruk; pliktene for den ligger hos leverandøren av modellen (kapittel V). Bruker bedriften din ChatGPT til tekster eller research, er det som regel minimal risiko. Bruker du det for eksempel til å forhåndssortere jobbsøknader, kan bruken falle inn under vedlegg III, med langt strengere plikter. Den som bruker et KI-system, også et KI-system for allmenn bruk som ChatGPT, til et formål etter vedlegg III, kan etter art. 25 nr. 1 bokstav c selv bli leverandør av et høyrisikosystem. Art. 4 gjelder uansett.
Er en chatbot høyrisiko-KI?
Som regel ikke. En chatbot for kundehenvendelser faller inn under åpenhetspliktene i art. 50 nr. 1: Menneskene må kunne forstå at de snakker med en KI, med mindre det er åpenbart. Høyrisiko-KI blir den først når den brukes på et område etter vedlegg III, for eksempel til avgjørelser om jobbsøknader eller kreditt. Mer om dette på siden Merkeplikt for KI etter art. 50.
Hvem klassifiserer et KI-system?
Forordningen legger ikke opp til noen offisiell klassifisering. Leverandøren klassifiserer systemet sitt selv; mener leverandøren at et system i vedlegg III ikke er høyrisiko etter art. 6 nr. 3, dokumenterer leverandøren dette før systemet bringes på markedet, og registrerer systemet (art. 6 nr. 4, art. 49 nr. 2). Ibruktakere vurderer om deres eget bruksformål faller inn under et område i vedlegg III. Markedstilsynsmyndighetene, som hver EU-medlemsstat utpeker (art. 70), kan kontrollere klassifiseringen (art. 80).
Gjelder plikten til KI-kompetanse også ved minimal risiko?
Ja. Art. 4 er ikke knyttet til risikonivået: Leverandører og ibruktakere treffer tiltak for å støtte KI-kompetansen hos personene som arbeider med KI på deres vegne, også når det bare brukes enkle verktøy. Hva det betyr i praksis, står på siden Plikten til KI-kompetanse etter art. 4.
Fra når gjelder pliktene for høyrisiko-KI?
For KI på områdene i vedlegg III fra 2. desember 2027, for KI i produkter etter vedlegg I fra 2. august 2028. Digital Omnibus om KI (forordning (EU) 2026/1744) har utsatt disse datoene; opprinnelig var det 2. august 2026 og 2. august 2027. For systemer som allerede tidligere ble brakt på markedet eller tatt i bruk, gjelder pliktene bare etter en vesentlig endring av utformingen; systemer som er beregnet på offentlige myndigheter, må være tilpasset innen 2. august 2030 (art. 111 nr. 2). Alle datoer står på siden Frister.
Lær opp teamet nå EU AI Act i oversikt
Merk: denne oversikten er til generell informasjon og erstatter ikke juridisk rådgivning. Kilde: forordning (EU) 2024/1689 slik den er endret ved forordning (EU) 2026/1744, EUR-Lex (engelsk versjon).