EU AI Actin riskiluokat: yleiskatsaus, esimerkit ja velvoitteet
EU AI Act (asetus (EU) 2024/1689) jakaa tekoälyn riskin mukaan neljään tasoon: kielletyt käytännöt (5 artikla), suuren riskin tekoäly (6 artikla sekä liitteet I ja III), rajoitettu riski avoimuusvelvoitteineen (50 artikla) ja minimaalinen riski ilman erityisiä velvoitteita. Sanaa ”riskiluokka” ei ole asetuksessa, se on näiden tasojen vakiintunut nimitys riskitasojen ja riskikategorioiden rinnalla. Yleiskäyttöisillä tekoälymalleilla (GPAI) on omat sääntönsä V luvussa. Tasosta riippumatta tarjoajia ja käyttöönottajia koskee 4 artikla: tekoälyosaamista tukevat toimenpiteet.
EU AI Actin riskipyramidi
Mitä korkeampi taso, sitä tiukemmat säännöt. Kuva näyttää neljä tasoa ja niiden oikeusperustan, vieressä GPAI-mallien omat säännöt ja alla velvoitteen, joka koskee kaikkia tasoja.
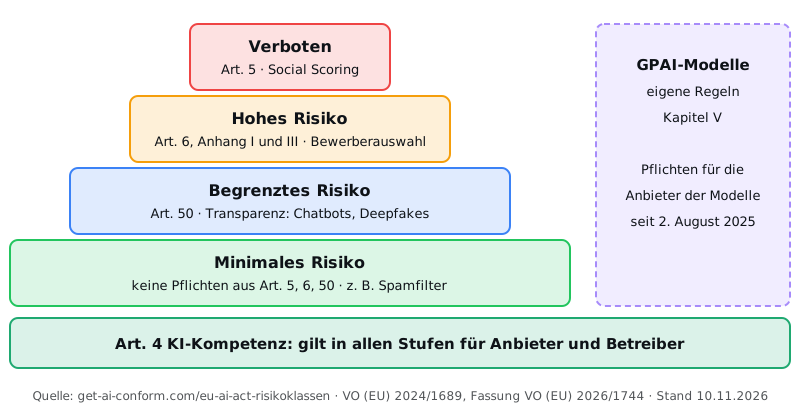
Yksi velvoite koskee jokaista riskiluokkaa
4 artiklan mukaisia tekoälyosaamisen toimenpiteitä tarvitset luokittelusta riippumatta. AI-Konform-koulutus on yksi tällainen toimenpide: 26 kielellä, osallistumistodistus jokaiselle henkilölle ja auditointiraportti yritykselle.
35 € henkilöä kohden, veroton, maa: Suomi (ei tilausta)
Yleiskatsaus: riskiluokat, velvoitteet ja päivämäärät
Taulukko kokoaa, mitä milläkin tasolla sovelletaan ja mistä alkaen. Koko asetuksen rooleineen ja seuraamuksineen esittelee sivu EU AI Act lyhyesti.
| Taso | Oikeusperusta | Esimerkit | Velvoitteet | Voimassa alkaen |
|---|---|---|---|---|
| Ei-hyväksyttävä riski | 5 artikla | sosiaalinen pisteytys, tunteentunnistus työpaikalla, manipuloivat tekniikat | kielletty tarjoajilta ja käyttöönottajilta | 2. helmikuuta 2025 alkaen; kaksi lisäkieltoa 2. joulukuuta 2026 alkaen |
| Suuri riski | 6 artikla sekä liitteet I ja III | työnhakijoiden esikarsinta, luottokelpoisuuden arviointi, tekoäly tuotteen turvakomponenttina | Tarjoajat: riskinhallinta, tiedon laatu, dokumentaatio, vaatimustenmukaisuuden arviointi, rekisteröinti. Käyttöönottajat: käyttö käyttöohjeiden mukaisesti, inhimillinen valvonta, lokien säilyttäminen (26 artikla) | liite III 2. joulukuuta 2027 alkaen, liite I 2. elokuuta 2028 alkaen |
| Rajoitettu riski | 50 artikla | chatbotit, syväväärennökset, tekoälytekstit yleistä etua koskevista asioista | tekoälystä kerrotaan, sisältö merkitään | 2. elokuuta 2026 alkaen |
| Minimaalinen riski | ei omaa säännöstä | roskapostisuodattimet, käännösapuvälineet, tekstiluonnokset toimistotyössä | ei velvoitteita 5, 6 tai 50 artiklan nojalla; vapaaehtoiset käytännesäännöt (95 artikla) | ei omaa päivämäärää |
| GPAI-mallit (omat säännöt) | V luku | suuret kielimallit chatbottien ja tekstiavustajien taustalla | Mallin tarjoaja: tekninen dokumentaatio, tekijänoikeuspolitiikka, tiivistelmä koulutussisällöstä; lisävaatimuksia, jos malliin liittyy systeeminen riski | 2. elokuuta 2025 alkaen, jo markkinoilla olevat mallit 2. elokuuta 2027 mennessä |
| Kaikki tasot: tekoälyosaaminen | 4 artikla | jokainen ammatillisesti käytettävä tekoälyjärjestelmä | toimenpiteet osallisten tekoälyosaamisen tukemiseksi | 2. helmikuuta 2025 alkaen, uusi sanamuoto 27. heinäkuuta 2026 alkaen |
Yksi järjestelmä voi tuoda mukanaan useita velvoitteita samanaikaisesti, esimerkiksi suuren riskin tekoälynä, joka lisäksi keskustelee ihmisten kanssa. Ratkaisevaa on käyttötarkoitus, ei työkalu: sama ohjelma voi olla toimistotyössä minimaalisen riskin ja henkilövalinnoissa suuren riskin tekoälyä.
Mitkä tekoälykäytännöt ovat kiellettyjä?
5 artikla kieltää tietyt käytännöt kokonaan. Kielto koskee markkinoille saattamista, käyttöönottoa ja käyttöä, siis myös yrityksiä, jotka ainoastaan käyttävät tällaista järjestelmää. Kiellettyjä ovat 2. helmikuuta 2025 alkaen:
- Manipulointi: subliminaaliset, tarkoituksellisesti manipuloivat tai harhaanjohtavat tekniikat, jotka vääristävät olennaisesti ihmisten käyttäytymistä ja aiheuttavat heille merkittävää haittaa tai kohtuullisen todennäköisesti aiheuttavat sitä (a alakohta).
- Haavoittuvuuksien hyväksikäyttö: tekoäly, joka käyttää hyväksi ikää, vammaa tai erityistä sosiaalista tai taloudellista tilannetta samoin seurauksin (b alakohta).
- Sosiaalinen pisteytys: ihmisten arviointi tietyn ajanjakson aikana heidän sosiaalisen käyttäytymisensä tai ominaisuuksiensa perusteella, jos se johtaa perusteettomaan tai asiaan liittymättömään haitalliseen kohteluun (c alakohta).
- Rikosten ennustaminen pelkästään profiloinnin tai persoonallisuuspiirteiden perusteella (d alakohta).
- Kasvotietokannat: niiden luominen tai laajentaminen haravoimalla kasvokuvia kohdentamattomasti internetistä tai valvontakameratallenteista (e alakohta).
- Tunteentunnistus työpaikoilla ja oppilaitoksissa, paitsi lääketieteellisistä syistä tai turvallisuussyistä (f alakohta).
- Biometrinen luokittelu, jolla päätellään arkaluonteisia ominaisuuksia, kuten poliittiset mielipiteet, ammattiliiton jäsenyys, uskonto tai seksuaalinen suuntautuminen (g alakohta).
- Reaaliaikainen biometrinen etätunnistus julkisissa tiloissa lainvalvontatarkoituksessa, tiukoin poikkeuksin (h alakohta).
Kaksi uutta kieltoa tulee sovellettavaksi 2. joulukuuta 2026 alkaen. Ne otettiin käyttöön tekoälyä koskevalla Digital Omnibuksella: tekoäly, joka tuottaa tai manipuloi tunnistettavissa olevista henkilöistä intiimejä kuvia ilman suostumusta, ja tekoäly, joka tuottaa tai manipuloi lasten seksuaalista hyväksikäyttöä esittävää aineistoa (b a ja b b alakohta). Kuvageneraattoreita käyttävät yritykset rikkovat kieltoa vasta, kun ne käyttävät järjestelmää tähän tarkoitukseen (5 artiklan 1 a kohdan b alakohta). 5 artiklan rikkomiset kuuluvat ylimpään sakkoportaaseen: enintään 35 milj. € tai 7 % maailmanlaajuisesta vuotuisesta liikevaihdosta (99 artiklan 3 kohta).
Milloin tekoälyjärjestelmä on suuren riskin tekoälyä?
6 artiklan mukaan suuren riskin tasolle on kaksi reittiä. Ensinnäkin tekoäly, joka on liitteen I mukaisen EU:n tuotelainsäädännön piiriin kuuluvan tuotteen turvakomponentti tai itse tällainen tuote, jolle on tehtävä kolmannen osapuolen suorittama vaatimustenmukaisuuden arviointi, esimerkiksi lääkinnälliset laitteet, lelut tai hissit. Näitä velvoitteita sovelletaan 2. elokuuta 2028 alkaen. Toiseksi tekoäly jollakin liitteen III kahdeksasta alasta, 2. joulukuuta 2027 alkaen:
- Biometriikka: etätunnistus, luokittelu arkaluonteisten ominaisuuksien perusteella, tunteentunnistus (siltä osin kuin se ei jo ole kielletty).
- Kriittinen infrastruktuuri: turvakomponentit digitaalisessa infrastruktuurissa, tieliikenteessä sekä vesi-, kaasu-, lämpö- ja sähköhuollossa.
- Koulutus: opiskelijavalinta, oppimistulosten arviointi, koulutustason arviointi, valvonta kokeissa.
- Työllistäminen: kohdennetut työpaikkailmoitukset, hakemusten seulonta ja arviointi, ylennystä tai irtisanomista koskevat päätökset, tehtävien jakaminen, suoritusten seuranta.
- Olennaiset palvelut: julkiset tukietuudet ja palvelut, luonnollisten henkilöiden luottokelpoisuus (petosten havaitseminen pois lukien), riski ja hinnoittelu henki- ja sairausvakuutuksissa, hätäpuhelut ja triage.
- Lainvalvonta, siltä osin kuin se on unionin oikeuden tai kansallisen oikeuden nojalla sallittua.
- Muuttoliike, turvapaikka-asiat ja rajavalvonta, samoin vain sallituissa rajoissa.
- Oikeudenhoito ja demokraattiset prosessit: tuomioistuinten tukeminen, vaaleihin vaikuttaminen.
Jokainen liitteen III järjestelmä ei ole automaattisesti suuririskinen. 6 artiklan 3 kohdan mukaan luokittelu ei päde, jos järjestelmä ei aiheuta merkittävää riskiä, esimerkiksi koska se suorittaa vain suppean menettelyllisen tehtävän, parantaa aiemmin päätökseen saatetun ihmisen toiminnan tulosta, havaitsee päätöksentekotapoja korvaamatta ihmisen tekemää arviointia tai suorittaa valmistelutehtävän. Jos järjestelmä profiloi luonnollisia henkilöitä, sitä pidetään aina suuririskisenä. Poikkeukseen vetoava dokumentoi arvionsa ennen markkinoille saattamista (6 artiklan 4 kohta) ja rekisteröi järjestelmän (49 artiklan 2 kohta).
Useimmat velvoitteet kuuluvat tarjoajille: riskinhallinta, tiedon laatu, tekninen dokumentaatio, lokitietojen tallentaminen, avoimuus, inhimillinen valvonta, tarkkuus ja vakaus (9 artiklasta 15 artiklaan) sekä vaatimustenmukaisuuden arviointi ja rekisteröinti. Yritykset, jotka ainoastaan käyttävät suuren riskin tekoälyä, ovat käyttöönottajia, ja niillä on omat 26 artiklan mukaiset velvoitteensa: käyttää järjestelmää käyttöohjeiden mukaisesti, antaa inhimillinen valvonta henkilöille, joilla on tarvittava pätevyys, seurata järjestelmän toimintaa, säilyttää lokit ja tiedottaa työntekijöille ja heidän edustajilleen ennen käyttöä työpaikalla (26 artiklan 7 kohta). Tietyt käyttöönottajat tekevät lisäksi perusoikeusvaikutusten arvioinnin (27 artikla), esimerkiksi julkiset elimet ja yritykset, jotka käyttävät tekoälyä luottokelpoisuuden arviointiin tai riskin arviointiin ja hinnoitteluun henki- ja sairausvakuutuksissa. Rikkomisista voi seurata enintään 15 milj. € tai 3 % maailmanlaajuisesta vuotuisesta liikevaihdosta (99 artiklan 4 kohta).
Suuren riskin järjestelmiin, jotka on saatettu markkinoille tai otettu käyttöön jo ennen näiden velvoitteiden soveltamisen alkamista, asetusta sovelletaan vain, jos niiden suunnitteluun tehdään sen jälkeen merkittäviä muutoksia. Viranomaisten käyttöön tarkoitetut järjestelmät on joka tapauksessa saatettava vaatimusten mukaisiksi viimeistään 2. elokuuta 2030 (111 artiklan 2 kohta).
Mitä rajoitettu riski tarkoittaa?
Tekoälyyn, joka on vuorovaikutuksessa ihmisten kanssa tai tuottaa sisältöä, on 2. elokuuta 2026 alkaen sovellettu 50 artiklan avoimuusvelvoitteita:
- 1 kohta, tarjoajat: ihmisten kanssa puhuvat tai kirjoittavat järjestelmät suunnitellaan niin, että ihmiset tietävät olevansa vuorovaikutuksessa tekoälyn kanssa, paitsi jos se on ilmeistä.
- 2 kohta, tarjoajat: tekoälyn tuottamat kuvat, videot, äänitallenteet ja tekstit merkitään koneellisesti luettavassa muodossa. Ennen 2. elokuuta 2026 markkinoille saatettuihin järjestelmiin sovelletaan siirtymäaikaa 2. joulukuuta 2026 asti (111 artiklan 4 kohta).
- 3 kohta, käyttöönottajat: tunteentunnistusta tai biometristä luokittelua käyttävä ilmoittaa siitä niille henkilöille, joita se koskee.
- 4 kohta, käyttöönottajat: syväväärennöksistä ja tekoälyteksteistä, joiden tarkoitus on tiedottaa yleisölle yleistä etua koskevista asioista, ilmoitetaan, että ne ovat tekoälyn tuottamia; teksteissä ilmoitusta ei tarvita, jos ihminen tarkastaa ne toimituksellisesti ja vastaa niistä.
Tyypilliset tapaukset ja sen, miltä ilmoitus voi näyttää, selittää sivu Tekoälyn merkintävelvollisuus 50 artiklan mukaan. Myös nämä rikkomiset kuuluvat portaaseen, jossa enimmäismäärä on 15 milj. € tai 3 % (99 artiklan 4 kohta).
Mitä minimaalinen riski tarkoittaa?
Kaikki muut tekoälyjärjestelmät ovat minimaalisen riskin järjestelmiä: niihin ei sovelleta 5, 6 tai 50 artiklan velvoitteita. Näihin kuuluvat monet toimistotyön arjen työkalut, kuten roskapostisuodattimet, käännös- ja oikeinkirjoitusapuvälineet tai tekstiluonnokset, jotka työntekijät tarkistavat ennen käyttöä. Vapaaehtoiset käytännesäännöt ovat mahdollisia (95 artikla). Yksi velvoite säilyy: 4 artiklan mukaista tekoälyosaamista tukevat toimenpiteet, sillä se ei riipu riskitasosta. Miten nämä toimenpiteet kirjataan, kerrotaan sivulla tekoälyosaamisvelvoitteesta. AI Act ei säädä 4 artiklalle omaa sakkosäännöstä; lisää sivulla Sakot.
Ovatko GPAI-mallit oma riskiluokkansa?
Jotkin yleiskatsaukset esittävät ne viidentenä luokkana. Oikeudellisesti V luku sääntelee yleiskäyttöisten tekoälymallien tarjoajia, esimerkiksi chatbottien taustalla olevien suurten kielimallien tarjoajia. Niiden velvoitteita on sovellettu 2. elokuuta 2025 alkaen; ennen tätä päivää markkinoille saatettujen mallien osalta tarjoajilla on aikaa 2. elokuuta 2027 asti (111 artiklan 3 kohta). Komission sakot 101 artiklan nojalla ovat olleet mahdollisia 2. elokuuta 2026 alkaen. Yritys, joka ainoastaan käyttää tällaiseen malliin perustuvaa chatbotia, ei ole mallin tarjoaja. Sen käyttöön sovelletaan konkreettisen käyttötarkoituksen mukaista tasoa, ja 4 artiklaa sovelletaan aina.
Tyypilliset tekoälysovellukset ja niiden luokittelu
Esimerkit näyttävät tavanomaisen luokittelun. Ratkaisevaa on aina konkreettinen käyttötarkoitus ja roolisi tarjoajana tai käyttöönottajana.
| Sovellus | Taso yleensä | Mitä yrityksesi kannattaa tehdä |
|---|---|---|
| ChatGPT tai Copilot teksteihin ja tiedonhakuun toimistossa | minimaalinen riski omassa käytössäsi; taustalla olevaa mallia sääntelee V luku, ja velvoitteet kuuluvat tarjoajalle | tekoälyosaamista tukevat toimenpiteet (4 artikla), säännöt tekoälyohjeeseen |
| Chatbot verkkosivustolla | rajoitettu riski (50 artiklan 1 kohta) | ilmoitus siitä, että vastaaja on tekoäly, on tarjoajan velvollisuus (50 artiklan 1 kohta); käyttöönottajana huolehdi, että se näkyy; se, joka kehityttää botin omalla nimellään, voi itse olla tarjoaja |
| Työhakemusten esikarsinta tekoälyllä | suuri riski (liitteen III 4 kohta) | 2. joulukuuta 2027 alkaen käyttöönottajan velvoitteet 26 artiklan mukaan: tiedota hakijoille (26 artiklan 11 kohta); kun järjestelmää käytetään työntekijöihin, tiedota etukäteen heidän edustajilleen (26 artiklan 7 kohta) |
| Yksityisasiakkaiden luottokelpoisuuden arviointi | suuri riski (liitteen III 5 kohta), petosten havaitseminen pois lukien | käyttöönottajan velvoitteet 26 artiklan mukaan ja perusoikeusvaikutusten arviointi (27 artikla) |
| Työntekijöiden tunteentunnistus | kielletty (5 artiklan 1 kohdan f alakohta), paitsi lääketieteellisistä syistä tai turvallisuussyistä | älä käytä |
| Roskapostisuodatin | minimaalinen riski | tekoälyosaamista tukevat toimenpiteet (4 artikla) |
| Kuvageneraattori mainoskuviin ja grafiikkaan | minimaalinen riski; rajoitettu riski heti, kun syntyy syväväärennöksiä | ilmoita kuvista, jotka näyttävät aidoilta otoksilta todellisista henkilöistä, esineistä, paikoista tai tapahtumista (50 artiklan 4 kohta) |
| Tekoälyyn perustuva diagnoosiohjelmisto lääkinnällisessä laitteessa | suuri riski (liite I), jos kolmannen osapuolen on arvioitava vaatimustenmukaisuus | tarjoajan velvoitteet 2. elokuuta 2028 alkaen; käyttöönottajana velvoitteet 26 artiklan mukaan |
Riskiluokan määrittäminen: neljä kysymystä
Käy nämä kysymykset järjestyksessä läpi jokaisen yrityksen tekoälyjärjestelmän osalta. Paras lähtökohta on luettelo kaikista käytössä olevista työkaluista ja niiden käyttötarkoituksista.
- Kuuluuko käyttötarkoitus 5 artiklan kiellon piiriin? Silloin käyttö on kielletty kaikista muista kysymyksistä riippumatta.
- Onko järjestelmä osa liitteen I mukaista tuotetta tai käytetäänkö sitä jollakin liitteen III alalla? Silloin se on yleensä suuren riskin tekoälyä; liitteen III osalta tarkista 6 artiklan 3 kohdan poikkeus.
- Keskusteleeko järjestelmä ihmisten kanssa tai tuottaako se kuvia, videoita, ääntä tai tekstiä? Silloin sovelletaan lisäksi 50 artiklan avoimuusvelvoitteita.
- Mikä rooli yritykselläsi on? Se, joka kehittää järjestelmän tai tarjoaa sitä omalla nimellään, on tarjoaja; se, joka käyttää sitä ammatillisesti, on käyttöönottaja. Se, joka käyttää tekoälyjärjestelmää, myös ChatGPT:n kaltaista yleiskäyttöistä tekoälyjärjestelmää, liitteen III mukaiseen tarkoitukseen, voi 25 artiklan 1 kohdan c alakohdan nojalla tulla itse suuren riskin järjestelmän tarjoajaksi. Konkreettiset velvoitteet määräytyvät roolin mukaan.
Jos mikään kolmesta ensimmäisestä kysymyksestä ei täyty, kyse on minimaalisesta riskistä. Kaikkien tasojen päivämäärät löytyvät EU AI Actin määräaikakalenterista.
Usein kysyttyjä kysymyksiä riskiluokista
Kuinka monta riskiluokkaa EU AI Actissa on?
Yleinen esitys jakaa tekoälyn neljään tasoon: ei-hyväksyttävä riski (kielletty), suuri riski, rajoitettu riski ja minimaalinen riski. Jotkin yleiskatsaukset laskevat yleiskäyttöiset tekoälymallit (GPAI) viidenneksi luokaksi; asetus sääntelee niitä omassa luvussaan. Asetus itse ei käytä termiä ”riskiluokka”.
Mihin riskiluokkaan ChatGPT kuuluu?
Se riippuu käytöstä, ei työkalusta. ChatGPT:n taustalla oleva kielimalli on yleiskäyttöinen tekoälymalli; sitä koskevat velvoitteet kuuluvat mallin tarjoajalle (V luku). Jos yrityksesi käyttää ChatGPT:tä teksteihin tai tiedonhakuun, kyse on yleensä minimaalisesta riskistä. Jos käytät sitä esimerkiksi työhakemusten esikarsintaan, käyttö voi kuulua liitteen III piiriin, jolloin velvoitteet ovat selvästi tiukemmat. Se, joka käyttää tekoälyjärjestelmää, myös ChatGPT:n kaltaista yleiskäyttöistä tekoälyjärjestelmää, liitteen III mukaiseen tarkoitukseen, voi tällöin 25 artiklan 1 kohdan c alakohdan nojalla tulla itse suuren riskin järjestelmän tarjoajaksi. 4 artiklaa sovelletaan joka tapauksessa.
Onko chatbot suuren riskin tekoälyä?
Yleensä ei. Asiakaskyselyihin vastaava chatbot kuuluu 50 artiklan 1 kohdan avoimuusvelvoitteiden piiriin: ihmisten on voitava tunnistaa, että he puhuvat tekoälyn kanssa, paitsi jos se on ilmeistä. Suuren riskin tekoälyä siitä tulee vasta, kun sitä käytetään jollakin liitteen III alalla, esimerkiksi työhakemuksia tai luottoja koskevissa päätöksissä. Lisää sivulla Tekoälyn merkintävelvollisuus 50 artiklan mukaan.
Kuka luokittelee tekoälyjärjestelmän?
Asetuksessa ei säädetä viranomaisen tekemästä luokittelusta. Tarjoaja luokittelee järjestelmänsä; jos tarjoaja katsoo, ettei liitteessä III tarkoitettu järjestelmä ole 6 artiklan 3 kohdan nojalla suuririskinen, se dokumentoi arvionsa ennen markkinoille saattamista ja rekisteröi järjestelmän (6 artiklan 4 kohta, 49 artiklan 2 kohta). Käyttöönottajat tarkistavat, kuuluuko niiden oma käyttötarkoitus jollekin liitteen III alalle. Markkinavalvonta voi tarkastaa luokittelun (80 artikla); toimivaltaisia ovat kunkin jäsenvaltion nimeämät markkinavalvontaviranomaiset (70 artikla).
Koskeeko tekoälyosaamisvelvoite myös minimaalista riskiä?
Kyllä. 4 artikla ei ole sidottu riskitasoon: tarjoajat ja käyttöönottajat toteuttavat toimenpiteitä tukeakseen niiden henkilöiden tekoälyosaamista, jotka työskentelevät tekoälyn parissa niiden lukuun, myös silloin, kun käytössä on vain yksinkertaisia työkaluja. Mitä tämä tarkoittaa käytännössä, kerrotaan sivulla Tekoälyosaamisvelvoite 4 artiklan mukaan.
Mistä alkaen suuren riskin tekoälyn velvoitteita sovelletaan?
Liitteen III alojen tekoälyyn 2. joulukuuta 2027 alkaen ja liitteen I mukaisissa tuotteissa olevaan tekoälyyn 2. elokuuta 2028 alkaen. Tekoälyä koskeva Digital Omnibus (asetus (EU) 2026/1744) siirsi näitä päivämääriä; aiemmin ne olivat 2. elokuuta 2026 ja 2. elokuuta 2027. Jo aiemmin markkinoille saatettuihin tai käyttöön otettuihin järjestelmiin velvoitteita sovelletaan vain, jos niiden suunnitteluun tehdään merkittävä muutos; viranomaisten käyttöön tarkoitetut järjestelmät on saatettava vaatimusten mukaisiksi viimeistään 2. elokuuta 2030 (111 artiklan 2 kohta). Kaikki päivämäärät löytyvät määräaikakalenterista.
Kouluta tiimi nyt EU AI Act lyhyesti
Huom: tämä yleiskatsaus on yleistä tietoa eikä korvaa oikeudellista neuvontaa. Lähde: asetus (EU) 2024/1689, sellaisena kuin se on muutettuna asetuksella (EU) 2026/1744, EUR-Lex.