AI Act kockázati osztályok: áttekintés példákkal és kötelezettségekkel
Az EU AI Act ((EU) 2024/1689 rendelet) az MI-t a kockázata szerint négy szintbe sorolja: tiltott gyakorlatok (5. cikk), magas kockázatú MI (6. cikk, I. és III. melléklet), korlátozott kockázat átláthatósági kötelezettségekkel (50. cikk) és minimális kockázat külön kötelezettségek nélkül. A „kockázati osztály” kifejezés így nem szerepel a rendeletben, ez e szintek szokásos megnevezése. Az általános célú MI-modellekre (GPAI) az V. fejezet külön szabályai vonatkoznak. A szinttől függetlenül a szolgáltatókra és az alkalmazókra a 4. cikk érvényes: intézkedések az MI-kompetencia érdekében.
Az EU AI Act kockázati piramisa
Minél magasabb a szint, annál szigorúbbak a szabályok. Az ábra a négy szintet mutatja a jogalapjukkal, mellettük a GPAI-modellek külön szabályait, alattuk pedig azt a kötelezettséget, amely minden szintre érvényes.
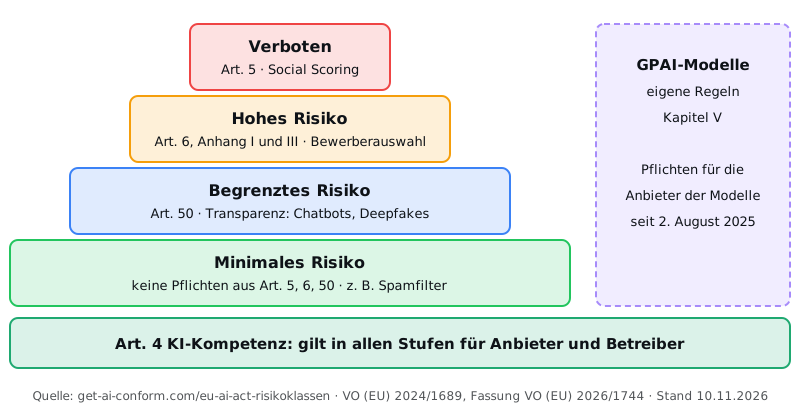
Egy kötelezettség minden kockázati osztályban érvényes
A 4. cikk szerinti MI-kompetencia intézkedésekre a besorolástól függetlenül szüksége van. Az AI-Konform képzés ilyen intézkedés: 26 nyelven, személyenkénti részvételi tanúsítvánnyal és auditjelentéssel a vállalatnak.
29,75 EUR személyenként, nettó, ország: Magyarország (előfizetés nélkül) · HUF pénznemben számlázva
Áttekintés: kockázati osztályok, kötelezettségek és határidők
A táblázat összefoglalja, melyik szinten mi érvényes és mióta. A teljes rendelet áttekintését a szerepekkel és a szankciókkal együtt Az EU AI Act áttekintése oldal adja.
| Szint | Jogalap | Példák | Kötelezettségek | Mióta / mikortól |
|---|---|---|---|---|
| Elfogadhatatlan kockázat | 5. cikk | társadalmi pontozás, érzelemfelismerés a munkahelyen, manipulatív technikák | tilos, a szolgáltatóknak és az alkalmazóknak is | 2025. február 2. óta; két további tilalom 2026. december 2-ától |
| Magas kockázat | 6. cikk, I. és III. melléklet | álláspályázók előszűrése, hitelképesség vizsgálata, MI mint egy termék biztonsági alkotóeleme | Szolgáltatók: kockázatkezelés, adatminőség, dokumentáció, megfelelőségértékelés, regisztráció. Alkalmazók: használat a használati utasítás szerint, emberi felügyelet, a naplók megőrzése (26. cikk) | III. melléklet 2027. december 2-ától, I. melléklet 2028. augusztus 2-ától |
| Korlátozott kockázat | 50. cikk | chatbotok, deepfake-ek, közérdekű témákról szóló MI-szövegek | tájékoztatás az MI-ről, a tartalmak jelölése | 2026. augusztus 2. óta |
| Minimális kockázat | nincs külön rendelkezés | spamszűrők, fordítási segédeszközök, irodai szövegvázlatok | nincs kötelezettség az 5., 6. vagy 50. cikk alapján; önkéntes magatartási kódexek (95. cikk) | nincs külön határidő |
| GPAI-modellek (külön szabályok) | V. fejezet | a chatbotok és szövegasszisztensek mögötti nagy nyelvi modellek | a modell szolgáltatói: műszaki dokumentáció, szerzői jogi szabályzat, a tanításhoz használt tartalmak összefoglalója; rendszerszintű kockázat esetén több | 2025. augusztus 2. óta, a korábban forgalomba hozott modelleknél 2027. augusztus 2-ig |
| Minden szint: MI-kompetencia | 4. cikk | minden szakmai célra használt MI-rendszer | intézkedések az érintettek MI-kompetenciája érdekében | 2025. február 2. óta, új szöveggel 2026. július 27. óta |
Egy rendszer egyszerre több kötelezettséget is kiválthat, például magas kockázatú MI-ként, amely egyúttal emberekkel is kommunikál. A felhasználás célja a döntő, nem az eszköz: ugyanaz a program az irodában minimális kockázatú, a munkaerő-kiválasztásban viszont magas kockázatú lehet.
Mely MI-gyakorlatok tilosak?
Az 5. cikk bizonyos gyakorlatokat teljesen megtilt. A tilalom a forgalomba hozatalra, az üzembe helyezésre és a használatra is vonatkozik, tehát azokra a vállalatokra is, amelyek egy ilyen rendszert csak használnak. 2025. február 2. óta tilos:
- Manipuláció: tudatküszöb alatti, szándékosan manipulatív vagy megtévesztő technikák, amelyek lényegesen megváltoztatják az emberek magatartását, és jelentős kárt okoznak nekik, vagy észszerű valószínűséggel okozni fognak (a) pont).
- A sebezhetőség kihasználása: olyan MI, amely az életkort, a fogyatékosságot vagy a sajátos társadalmi, gazdasági helyzetet használja ki, ugyanilyen következménnyel (b) pont).
- Társadalmi pontozás: emberek értékelése egy adott időszakon át a közösségi magatartásuk vagy a tulajdonságaik alapján, ha ez indokolatlan vagy a körülményektől idegen hátrányos bánásmódhoz vezet (c) pont).
- Bűncselekmények előrejelzése kizárólag profilalkotás vagy személyiségjegyek alapján (d) pont).
- Arcadatbázisok: létrehozásuk vagy bővítésük arcképek internetről vagy megfigyelőkamerák felvételeiből történő, nem célzott gyűjtésével (e) pont).
- Érzelemfelismerés a munkahelyen és az oktatási intézményekben, kivéve orvosi vagy biztonsági okokból (f) pont).
- Biometrikus kategorizálás érzékeny jellemzők, például a politikai vélemény, a szakszervezeti tagság, a vallás vagy a szexuális irányultság kikövetkeztetésére (g) pont).
- Valós idejű távoli biometrikus azonosítás a nyilvánosság számára hozzáférhető helyeken, bűnüldözési célból, szűk kivételekkel (h) pont).
2026. december 2-ától két tilalommal bővül a lista, ezeket az MI-re vonatkozó Digital Omnibus vezette be: az olyan MI, amely azonosítható személyekről beleegyezésük nélkül intim ábrázolásokat hoz létre vagy manipulál, és az olyan MI, amely gyermekek szexuális bántalmazását ábrázoló anyagokat hoz létre vagy manipulál (ba) és bb) pont). A képgenerátorokat használó vállalatok csak akkor sértik meg a tilalmat, ha a rendszert erre a célra használják (5. cikk (1a) bekezdés b) pont). Az 5. cikk megsértése a legmagasabb bírságsávba esik: legfeljebb 35 millió € vagy az éves globális árbevétel 7 %-a (99. cikk (3) bekezdés).
Mikor magas kockázatú egy MI-rendszer?
A 6. cikk szerint két út vezet a magas kockázatú szintre. Az első: az MI egy termék biztonsági alkotóeleme vagy maga a termék, amely az I. melléklet szerinti uniós termékjogszabályok hatálya alá tartozik, és amelynek harmadik fél által végzett megfelelőségértékelésen kell átesnie, például orvostechnikai eszközök, játékok vagy felvonók. Ezek a kötelezettségek 2028. augusztus 2-ától érvényesek. A második: az MI a III. melléklet nyolc területének egyikén, 2027. december 2-ától:
- Biometria: távoli azonosítás, érzékeny jellemzők szerinti kategorizálás, érzelemfelismerés (amennyiben nem eleve tiltott).
- Kritikus infrastruktúra: biztonsági alkotóelemek a digitális infrastruktúrában, a közúti közlekedésben, valamint a víz-, gáz-, hő- és villamosenergia-ellátásban.
- Oktatás: felvétel, a tanulási eredmények értékelése, szintfelmérés, vizsgafelügyelet.
- Foglalkoztatás: célzott álláshirdetések, a pályázatok szűrése és értékelése, döntések előléptetésről vagy felmondásról, feladatkiosztás, a teljesítmény nyomon követése.
- Alapvető szolgáltatások: állami támogatások és ellátások, természetes személyek hitelképessége (a csalásfelderítés kivételével), kockázat és ár az élet- és egészségbiztosításban, segélyhívások és betegosztályozás.
- Bűnüldözés, amennyiben az uniós vagy a nemzeti jog megengedi.
- Migráció, menekültügy és határellenőrzés, szintén csak a megengedett keretek között.
- Igazságszolgáltatás és demokratikus folyamatok: a bíróságok támogatása, a választások befolyásolása.
A III. melléklet szerinti rendszerek nem mind automatikusan magas kockázatúak. A 6. cikk (3) bekezdése szerint a besorolás elmarad, ha a rendszer nem jelent jelentős kockázatot, például mert csak szűk eljárási feladatot lát el, egy korábban elvégzett emberi tevékenység eredményét javítja, döntéshozatali mintákat tár fel anélkül, hogy az emberi értékelést felváltaná, vagy előkészítő feladatot végez. Ha a rendszer természetes személyekre vonatkozó profilalkotást végez, mindig magas kockázatúnak minősül. Aki a kivételre hivatkozik, a forgalomba hozatal előtt dokumentálja az értékelését (6. cikk (4) bekezdés), és regisztrálja a rendszert (49. cikk (2) bekezdés).
A legtöbb kötelezettség a szolgáltatókat terheli: kockázatkezelés, adatminőség, műszaki dokumentáció, naplózás, átláthatóság, emberi felügyelet, pontosság és stabilitás (9-15. cikk), továbbá megfelelőségértékelés és regisztráció. Azok a vállalatok, amelyek a magas kockázatú MI-t csak használják, alkalmazók, és a 26. cikk szerint saját kötelezettségeik vannak: a rendszert a használati utasítás szerint használják, az emberi felügyeletet a szükséges kompetenciával rendelkező személyekre bízzák, nyomon követik a működést, megőrzik a naplókat, és a munkahelyi alkalmazás előtt tájékoztatják a munkavállalókat és képviselőiket (26. cikk (7) bekezdés). Egyes alkalmazók emellett alapvetőjogi hatásvizsgálatot végeznek (27. cikk), például a közjogi szervek és azok a vállalatok, amelyek az MI-t hitelképesség vizsgálatára vagy az élet- és egészségbiztosítás kockázatának és árának megállapítására használják. A jogsértés legfeljebb 15 millió € vagy az éves globális árbevétel 3 %-a összegű bírsággal jár (99. cikk (4) bekezdés).
Azokra a magas kockázatú rendszerekre, amelyeket e kötelezettségek alkalmazásának kezdete előtt hoztak forgalomba vagy helyeztek üzembe, a rendelet csak akkor vonatkozik, ha ezt követően a kialakításukat jelentősen megváltoztatják. A hatóságoknak szánt rendszereket mindenképpen 2030. augusztus 2-ig kell hozzáigazítani (111. cikk (2) bekezdés).
Mi érvényes korlátozott kockázat esetén?
Az emberekkel interakcióba lépő vagy tartalmat generáló MI-re 2026. augusztus 2. óta az 50. cikk szerinti átláthatósági kötelezettségek vonatkoznak:
- (1) bekezdés, szolgáltatók: az emberekkel beszélő vagy író rendszereket úgy alakítják ki, hogy az emberek tudják, hogy MI-vel lépnek interakcióba, kivéve, ha ez nyilvánvaló.
- (2) bekezdés, szolgáltatók: az MI által generált képeket, videókat, hangfelvételeket és szövegeket géppel olvasható formátumban jelölik. A 2026. augusztus 2. előtt forgalomba hozott rendszerekre 2026. december 2-ig átmeneti idő vonatkozik (111. cikk (4) bekezdés).
- (3) bekezdés, alkalmazók: aki érzelemfelismerést vagy biometrikus kategorizálást alkalmaz, tájékoztatja az érintett személyeket.
- (4) bekezdés, alkalmazók: a deepfake-eknél és a nyilvánosság közérdekű ügyekről való tájékoztatására szánt MI-szövegeknél nyilvánosságra hozzák, hogy MI által generáltak; szövegeknél ez elmarad, ha egy ember szerkesztőként felülvizsgálja őket, és felelősséget vállal értük.
A tipikus eseteket és azt, hogy hogyan nézhet ki a tájékoztatás, az MI-jelölési kötelezettség az 50. cikk szerint oldal mutatja be. A jogsértések szintén a legfeljebb 15 millió € vagy 3 % összegű sávba esnek (99. cikk (4) bekezdés).
Mi érvényes minimális kockázat esetén?
Minden egyéb MI-rendszer minimális kockázatú: rájuk az 5., 6. vagy 50. cikkből nem fakad kötelezettség. Ide tartozik az irodai mindennapok számos eszköze, például a spamszűrők, a fordító- és helyesírási segédeszközök vagy azok a szövegvázlatok, amelyeket a munkatársak felhasználás előtt ellenőriznek. Önkéntes magatartási kódexek lehetségesek (95. cikk). Egy kötelezettség megmarad: a 4. cikk szerinti MI-kompetencia érdekében tett intézkedések, mert ez nem függ a kockázati szinttől. Hogy ezeket az intézkedéseket hogyan dokumentálhatja, azt az MI-kompetencia kötelezettség oldal mutatja be. A 4. cikkre az AI Act nem állapít meg külön bírságtényállást; erről bővebben a Bírságok oldalon.
Külön kockázati osztály a GPAI-modelleké?
Egyes áttekintések ötödik osztályként szerepeltetik őket. Jogilag az V. fejezet az általános célú MI-modellek szolgáltatóit szabályozza, például a chatbotok mögötti nagy nyelvi modellekét. Kötelezettségeik 2025. augusztus 2. óta érvényesek; az e nap előtt forgalomba hozott modelleknél a szolgáltatóknak 2027. augusztus 2-ig van idejük (111. cikk (3) bekezdés). A Bizottság 101. cikk szerinti bírságai 2026. augusztus 2. óta szabhatók ki. Az a vállalat, amely egy ilyen modellre épülő chatbotot csak használ, nem a modell szolgáltatója. A felhasználására a konkrét cél szerinti szint érvényes, a 4. cikk pedig mindig.
Tipikus MI-alkalmazások és besorolásuk
A példák a szokásos besorolást mutatják. Mindig a konkrét cél és az Ön szolgáltatói vagy alkalmazói szerepe az irányadó.
| Alkalmazás | Szint általában | Mit érdemes tennie a vállalatának |
|---|---|---|
| ChatGPT vagy Copilot irodai szövegekhez és kutatáshoz | minimális kockázat az Ön felhasználásában; a mögöttes modellt az V. fejezet a szolgáltatónál szabályozza | intézkedések az MI-kompetencia érdekében (4. cikk), szabályok egy MI-szabályzatban |
| Chatbot a weboldalon | korlátozott kockázat (50. cikk (1) bekezdés) | a tájékoztatás arról, hogy MI válaszol, a szolgáltató kötelezettsége (50. cikk (1) bekezdés); alkalmazóként ügyeljen arra, hogy megjelenjen; aki saját neve alatt fejlesztet botot, maga is szolgáltató lehet |
| Pályázatok MI-alapú előszűrése | magas kockázat (III. melléklet 4. pont) | 2027. december 2-ától alkalmazói kötelezettségek a 26. cikk szerint: a pályázók tájékoztatása (26. cikk (11) bekezdés); munkavállalókkal szembeni alkalmazás esetén a képviselőik előzetes tájékoztatása (26. cikk (7) bekezdés) |
| Lakossági ügyfelek hitelképességének vizsgálata | magas kockázat (III. melléklet 5. pont), a csalásfelderítés kivételével | alkalmazói kötelezettségek a 26. cikk szerint és alapvetőjogi hatásvizsgálat (27. cikk) |
| Érzelemfelismerés a munkavállalóknál | tilos (5. cikk (1) bekezdés f) pont), kivéve orvosi vagy biztonsági okokból | ne alkalmazza |
| Spamszűrő | minimális kockázat | intézkedések az MI-kompetencia érdekében (4. cikk) |
| Képgenerátor reklámképekhez és grafikákhoz | minimális kockázat; korlátozott kockázat, amint deepfake-ek keletkeznek | nyilvánosságra hozni azoknál a képeknél, amelyek valós személyekről, tárgyakról, helyekről vagy eseményekről készült valódi felvételnek tűnnek (50. cikk (4) bekezdés) |
| MI-alapú diagnosztikai szoftver orvostechnikai eszközben | magas kockázat (I. melléklet), ha a megfelelőséget harmadik félnek kell értékelnie | szolgáltatói kötelezettségek 2028. augusztus 2-ától; alkalmazóként a 26. cikk szerinti kötelezettségek |
A kockázati osztály meghatározása: négy kérdés
A vállalat minden MI-rendszerénél menjen végig sorban ezeken a kérdéseken. A legjobb kiindulópont az összes használt eszköz listája a céljukkal együtt.
- A cél az 5. cikk szerinti tilalom alá esik? Akkor a felhasználás tilos, minden további kérdéstől függetlenül.
- A rendszer az I. melléklet szerinti termék része, vagy a III. melléklet szerinti területen használják? Akkor általában magas kockázatú MI; a III. mellékletnél vizsgálja meg a 6. cikk (3) bekezdése szerinti kivételt.
- A rendszer emberekkel beszél, vagy képeket, videókat, hangot vagy szöveget generál? Akkor az 50. cikk szerinti átláthatósági kötelezettségek is érvényesek.
- Mi a vállalata szerepe? Aki egy rendszert fejleszt vagy saját neve alatt kínál, szolgáltató; aki szakmai célra használja, alkalmazó. Aki egy MI-rendszert, akár egy általános célú MI-rendszert, például a ChatGPT-t, a III. melléklet szerinti célra használ, a 25. cikk (1) bekezdés c) pontja alapján maga is egy magas kockázatú rendszer szolgáltatójává válhat. Ehhez igazodnak a konkrét kötelezettségek.
Ha az első három kérdés egyike sem teljesül, a kockázat minimális. Az összes szint határidejét megtalálja az EU AI Act határidők oldalán.
Gyakori kérdések a kockázati osztályokról
Hány kockázati osztály van az EU AI Actben?
Szokásosan négy szintet különböztetnek meg: elfogadhatatlan kockázat (tiltott), magas kockázat, korlátozott kockázat és minimális kockázat. Egyes áttekintések az általános célú MI-modelleket (GPAI) ötödik osztályként számolják; a rendelet külön fejezetben szabályozza őket. A „kockázati osztály” fogalmát maga a rendelet nem használja.
Melyik kockázati osztályba tartozik a ChatGPT?
Ez a felhasználástól függ, nem az eszköztől. A ChatGPT mögötti nyelvi modell általános célú MI-modell; a rá vonatkozó kötelezettségek a modell szolgáltatóját terhelik (V. fejezet). Ha a vállalata a ChatGPT-t szövegekhez vagy kutatáshoz használja, az általában minimális kockázat. Ha például pályázatok előszűrésére alkalmazza, a felhasználás a III. melléklet alá eshet, jóval szigorúbb kötelezettségekkel. Aki egy MI-rendszert, akár egy általános célú MI-rendszert, például a ChatGPT-t, a III. melléklet szerinti célra használ, a 25. cikk (1) bekezdés c) pontja alapján maga is egy magas kockázatú rendszer szolgáltatójává válhat. A 4. cikk minden esetben érvényes.
Magas kockázatú MI-nek számít egy chatbot?
Általában nem. Az ügyfélkérdésekre válaszoló chatbot az 50. cikk (1) bekezdése szerinti átláthatósági kötelezettségek alá tartozik: az embereknek fel kell ismerniük, hogy MI-vel beszélnek, kivéve, ha ez nyilvánvaló. Magas kockázatú MI csak akkor lesz belőle, ha a III. melléklet szerinti területen használják, például pályázatokról vagy hitelekről szóló döntésekhez. Bővebben az MI-jelölési kötelezettség az 50. cikk szerint oldalon.
Ki sorolja be az MI-rendszert?
Hatósági besorolást a rendelet nem ír elő. A rendszert a szolgáltató sorolja be; ha a III. melléklet szerinti rendszerét a 6. cikk (3) bekezdése alapján nem tartja magas kockázatúnak, ezt a forgalomba hozatal előtt dokumentálja, és regisztrálja a rendszert (6. cikk (4) bekezdés, 49. cikk (2) bekezdés). Az alkalmazók megvizsgálják, hogy a saját felhasználási céljuk a III. melléklet szerinti területre esik-e. A besorolást a piacfelügyeleti hatóságok ellenőrizhetik (80. cikk), amelyeket minden tagállam maga jelöl ki (70. cikk).
Minimális kockázat esetén is érvényes az MI-kompetencia kötelezettség?
Igen. A 4. cikk nem a kockázati szinthez kötődik: a szolgáltatók és az alkalmazók intézkedéseket hoznak azoknak a személyeknek az MI-kompetenciája támogatására, akik a nevükben MI-vel dolgoznak, akkor is, ha csak egyszerű eszközöket használnak. Hogy ez pontosan mit jelent, azt az MI-kompetencia kötelezettség a 4. cikk szerint oldal mutatja be.
Mikortól érvényesek a magas kockázatú MI-re vonatkozó kötelezettségek?
A III. melléklet szerinti területeken használt MI-re 2027. december 2-ától, az I. melléklet szerinti termékekben lévő MI-re 2028. augusztus 2-ától. Az MI-re vonatkozó Digital Omnibus ((EU) 2026/1744 rendelet) elhalasztotta ezeket az időpontokat; eredetileg 2026. augusztus 2. és 2027. augusztus 2. szerepelt. A már korábban forgalomba hozott vagy üzembe helyezett rendszerekre a kötelezettségek csak a kialakításuk jelentős megváltoztatása után vonatkoznak; a hatóságoknak szánt rendszereket 2030. augusztus 2-ig kell hozzáigazítani (111. cikk (2) bekezdés). Minden időpontot megtalál a határidők oldalon.
Képezze a csapatát EU AI Act áttekintése
Megjegyzés: ez az áttekintés általános tájékoztatást nyújt, és nem helyettesíti a jogi tanácsadást. Forrás: (EU) 2024/1689 rendelet az (EU) 2026/1744 rendelettel módosított változatban, EUR-Lex.