Clasele de risc din AI Act: prezentare cu exemple și obligații
EU AI Act (Regulamentul (UE) 2024/1689) împarte IA, în funcție de riscul ei, pe patru niveluri: practici interzise (art. 5), IA cu risc ridicat (art. 6 cu Anexele I și III), risc limitat cu obligații de transparență (art. 50) și risc minim, fără obligații speciale. Termenul „clasă de risc” nu apare ca atare în regulament, este denumirea uzuală a acestor niveluri. Modelele de IA de uz general (GPAI) au reguli proprii în capitolul V. Indiferent de nivel, furnizorilor și implementatorilor li se aplică art. 4: măsuri privind competența în IA.
Piramida riscurilor din EU AI Act
Cu cât nivelul este mai sus, cu atât regulile sunt mai stricte. Graficul arată cele patru niveluri cu temeiul lor juridic, alături regulile proprii pentru modelele GPAI și dedesubt obligația care se aplică tuturor nivelurilor.
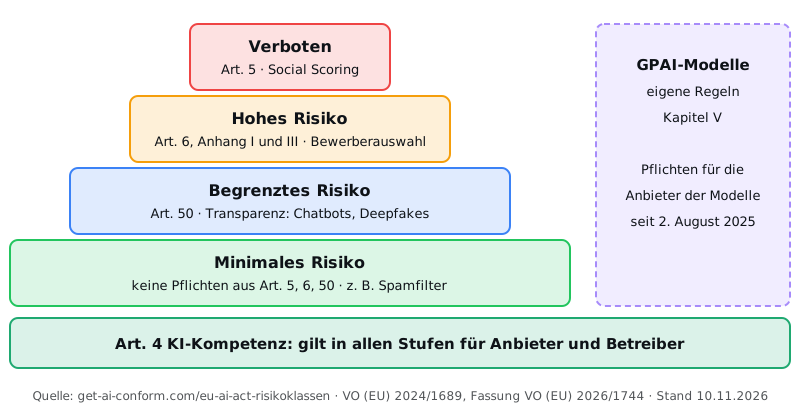
O obligație se aplică în fiecare clasă de risc
De măsuri privind competența în IA conform art. 4 aveți nevoie indiferent de încadrare. Formarea AI-Konform este o astfel de măsură: în 26 de limbi, cu certificat de participare pentru fiecare persoană și raport de audit pentru companie.
29,75 EUR per persoană, fără TVA, în România (fără abonament) · Facturat în RON
Prezentare generală: clase de risc, obligații și termene
Tabelul rezumă ce se aplică la fiecare nivel și de când. O încadrare a întregului regulament, cu roluri și sancțiuni, găsiți pe pagina EU AI Act pe scurt.
| Nivel | Temei juridic | Exemple | Obligații | De când |
|---|---|---|---|---|
| Risc inacceptabil | art. 5 | scoring social, recunoașterea emoțiilor la locul de muncă, tehnici manipulatoare | interzis, pentru furnizori și implementatori | din 2 februarie 2025; alte două interdicții de la 2 decembrie 2026 |
| Risc ridicat | art. 6 cu Anexele I și III | preselecția candidaților, evaluarea bonității, IA ca o componentă de siguranță a unui produs | Furnizori: managementul riscurilor, calitatea datelor, documentație, evaluarea conformității, înregistrare. Implementatori: utilizare conform instrucțiunilor de utilizare, supraveghere umană, păstrarea fișierelor de jurnalizare (art. 26) | Anexa III de la 2 decembrie 2027, Anexa I de la 2 august 2028 |
| Risc limitat | art. 50 | chatboți, deepfake-uri, texte IA pe teme de interes public | informarea că este vorba de IA, marcarea conținutului | din 2 august 2026 |
| Risc minim | nicio dispoziție proprie | filtre de spam, instrumente de traducere, ciorne de texte la birou | nicio obligație în temeiul art. 5, 6 sau 50; coduri de conduită voluntare (art. 95) | niciun termen propriu |
| Modele GPAI (reguli proprii) | capitolul V | modelele lingvistice mari din spatele chatboților și al asistenților de text | furnizorii modelului: documentație tehnică, politică privind drepturile de autor, rezumatul conținutului folosit la antrenare; mai mult în caz de risc sistemic | din 2 august 2025, modelele deja existente până la 2 august 2027 |
| Toate nivelurile: competența în IA | art. 4 | orice sistem IA utilizat profesional | măsuri privind competența în IA a persoanelor implicate | din 2 februarie 2025, în noua formulare din 27 iulie 2026 |
Un sistem poate declanșa mai multe obligații în același timp, de exemplu ca IA cu risc ridicat care interacționează totodată cu oameni. Decisiv este scopul utilizării, nu instrumentul: același program poate prezenta un risc minim la birou și un risc ridicat în selecția de personal.
Ce practici IA sunt interzise?
Art. 5 interzice complet anumite practici. Interdicția privește introducerea pe piață, punerea în funcțiune și utilizarea, deci și companiile care doar folosesc un astfel de sistem. Din 2 februarie 2025 sunt interzise:
- Manipularea: tehnici subliminale, intenționat manipulatoare sau înșelătoare, care modifică în mod substanțial comportamentul oamenilor și le cauzează ori sunt susceptibile în mod rezonabil să le cauzeze prejudicii semnificative (lit. (a)).
- Exploatarea vulnerabilităților: IA care exploatează vârsta, o dizabilitate sau o situație socială ori economică specifică, cu aceeași consecință (lit. (b)).
- Scoringul social: evaluarea oamenilor, pe o anumită perioadă, pe baza comportamentului lor social sau a caracteristicilor lor, atunci când duce la un tratament defavorabil nejustificat sau fără legătură cu contextul (lit. (c)).
- Predicția infracțiunilor exclusiv pe baza creării de profiluri sau a trăsăturilor de personalitate (lit. (d)).
- Baze de date cu imagini faciale: crearea sau extinderea lor prin extragerea fără scop precis a imaginilor faciale de pe internet sau din înregistrări de supraveghere (lit. (e)).
- Recunoașterea emoțiilor la locul de muncă și în instituțiile de învățământ, cu excepția motivelor medicale sau de siguranță (lit. (f)).
- Clasificarea biometrică pentru a deduce caracteristici sensibile precum opiniile politice, apartenența la un sindicat, religia sau orientarea sexuală (lit. (g)).
- Identificarea biometrică la distanță în timp real în spații accesibile publicului, în scopul aplicării legii, cu excepții restrânse (lit. (h)).
De la 2 decembrie 2026 se adaugă două interdicții, introduse prin Digital Omnibus privind IA: IA care generează sau manipulează reprezentări intime neconsensuale ale unor persoane identificabile și IA care generează sau manipulează materiale care înfățișează abuzul sexual asupra copiilor (lit. (ba) și (bb)). Companiile care folosesc generatoare de imagini încalcă interdicția abia atunci când utilizează sistemul în acest scop (art. 5 alin. (1a) lit. (b)). Încălcările art. 5 intră în cel mai ridicat nivel de amenzi: până la 35 mil. € sau 7 % din cifra de afaceri anuală mondială (art. 99 alin. (3)).
Când este un sistem IA cu risc ridicat?
Potrivit art. 6, există două căi către nivelul de risc ridicat. Prima: IA ca o componentă de siguranță a unui produs sau ca produs în sine, care intră sub incidența legislației UE privind produsele din Anexa I și trebuie supus unei evaluări a conformității de către terți, de exemplu dispozitive medicale, jucării sau ascensoare. Aceste obligații se aplică de la 2 august 2028. A doua: IA într-unul dintre cele opt domenii din Anexa III, de la 2 decembrie 2027:
- Biometrie: identificare la distanță, clasificare după caracteristici sensibile, recunoașterea emoțiilor (în măsura în care nu este deja interzisă).
- Infrastructură critică: componente de siguranță pentru infrastructura digitală, traficul rutier și aprovizionarea cu apă, gaze, energie termică și electricitate.
- Educație: admitere, evaluarea rezultatelor învățării, stabilirea nivelului, supravegherea la examene.
- Ocuparea forței de muncă: anunțuri de angajare direcționate, trierea și evaluarea candidaturilor, decizii privind promovarea sau concedierea, alocarea sarcinilor, monitorizarea performanței.
- Servicii esențiale: prestații de asistență publică, bonitatea persoanelor fizice (cu excepția detectării fraudelor), riscul și prețul în asigurările de viață și de sănătate, apelurile de urgență și triajul.
- Aplicarea legii, în măsura în care este permisă de dreptul Uniunii sau de dreptul intern.
- Migrație, azil și controlul la frontiere, de asemenea doar în cadrul permis.
- Administrarea justiției și procesele democratice: sprijinirea instanțelor, influențarea alegerilor.
Nu orice sistem din Anexa III este automat cu risc ridicat. Potrivit art. 6 alin. (3), încadrarea nu se aplică dacă sistemul nu prezintă un risc semnificativ, de exemplu pentru că îndeplinește doar o sarcină procedurală restrânsă, îmbunătățește rezultatul unei activități umane finalizate anterior, depistează tipare decizionale fără a înlocui evaluarea umană sau îndeplinește o sarcină pregătitoare. Dacă sistemul creează profiluri ale persoanelor fizice, este considerat întotdeauna cu risc ridicat. Cine invocă excepția își documentează evaluarea înainte de introducerea pe piață (art. 6 alin. (4)) și înregistrează sistemul (art. 49 alin. (2)).
Cele mai multe obligații le revin furnizorilor: managementul riscurilor, calitatea datelor, documentația tehnică, păstrarea evidențelor, transparența, supravegherea umană, acuratețea și robustețea (art. 9-15), plus evaluarea conformității și înregistrarea. Companiile care doar utilizează IA cu risc ridicat sunt implementatori și au obligații proprii potrivit art. 26: să utilizeze sistemul conform instrucțiunilor de utilizare, să încredințeze supravegherea umană unor persoane cu competența necesară, să monitorizeze funcționarea, să păstreze fișierele de jurnalizare și, înainte de utilizarea la locul de muncă, să informeze lucrătorii și reprezentanții acestora (art. 26 alin. (7)). Anumiți implementatori efectuează în plus o evaluare a impactului asupra drepturilor fundamentale (art. 27), de exemplu organismele publice și companiile care utilizează IA pentru evaluarea bonității sau pentru risc și preț în asigurările de viață și de sănătate. Încălcările costă până la 15 mil. € sau 3 % din cifra de afaceri anuală mondială (art. 99 alin. (4)).
Sistemelor cu risc ridicat introduse pe piață sau puse în funcțiune înainte de începerea aplicării acestor obligații, regulamentul li se aplică doar dacă ulterior proiectarea lor este modificată semnificativ. Sistemele destinate autorităților publice trebuie adaptate în orice caz până la 2 august 2030 (art. 111 alin. (2)).
Ce se aplică în cazul riscului limitat?
Pentru IA care interacționează cu oameni sau generează conținut se aplică, din 2 august 2026, obligațiile de transparență din art. 50:
- Alin. (1), furnizori: sistemele care vorbesc sau scriu cu oameni sunt concepute astfel încât oamenii să știe că interacționează cu o IA, cu excepția cazului în care acest lucru este evident.
- Alin. (2), furnizori: imaginile, materialele video, audio și textele generate de IA sunt marcate într-un format care poate fi citit automat. Pentru sistemele introduse pe piață înainte de 2 august 2026 există o perioadă de tranziție până la 2 decembrie 2026 (art. 111 alin. (4)).
- Alin. (3), implementatori: cine folosește recunoașterea emoțiilor sau clasificarea biometrică informează persoanele vizate.
- Alin. (4), implementatori: deepfake-urile și textele IA menite să informeze publicul cu privire la chestiuni de interes public sunt dezvăluite ca fiind generate de IA; în cazul textelor, obligația nu se aplică dacă un om le verifică editorial și își asumă responsabilitatea pentru ele.
Cazurile tipice și felul în care poate arăta informarea sunt explicate pe pagina Obligația de etichetare IA conform art. 50. Încălcările intră de asemenea în nivelul de până la 15 mil. € sau 3 % (art. 99 alin. (4)).
Ce se aplică în cazul riscului minim?
Toate celelalte sisteme IA prezintă un risc minim: lor nu li se aplică obligații în temeiul art. 5, 6 sau 50. Aici intră multe instrumente din activitatea de birou, de exemplu filtrele de spam, instrumentele de traducere și de corectare ortografică sau ciornele de texte pe care angajații le verifică înainte de folosire. Sunt posibile coduri de conduită voluntare (art. 95). O obligație rămâne: măsurile privind competența în IA conform art. 4, fiindcă ea nu depinde de nivelul de risc. Cum documentați aceste măsuri arată pagina Obligația de competență în IA. Pentru art. 4, AI Act nu prevede o amendă proprie; mai multe pe pagina Amenzi.
Sunt modelele GPAI o clasă de risc separată?
Unele prezentări le trec drept a cincea clasă. Din punct de vedere juridic, capitolul V îi reglementează pe furnizorii de modele de IA de uz general, de exemplu modelele lingvistice mari din spatele chatboților. Obligațiile lor se aplică din 2 august 2025; pentru modelele introduse pe piață înainte de această dată, furnizorii au timp până la 2 august 2027 (art. 111 alin. (3)). Amenzile Comisiei potrivit art. 101 pot fi aplicate din 2 august 2026. O companie care doar utilizează un chatbot bazat pe un astfel de model nu este furnizorul modelului. Utilizării sale i se aplică nivelul scopului concret, iar art. 4 se aplică întotdeauna.
Aplicații IA tipice și încadrarea lor
Exemplele arată încadrarea obișnuită. Determinante sunt întotdeauna scopul concret și rolul dumneavoastră de furnizor sau de implementator.
| Aplicație | Nivel, de regulă | Ce ar trebui să facă compania dumneavoastră |
|---|---|---|
| ChatGPT sau Copilot pentru texte și documentare la birou | risc minim pentru utilizarea dumneavoastră; modelul din spate este reglementat de capitolul V, la furnizor | măsuri privind competența în IA (art. 4), reguli într-o politică privind IA |
| Chatbot pe site | risc limitat (art. 50 alin. (1)) | informarea că răspunde o IA este obligația furnizorului (art. 50 alin. (1)); ca implementator, aveți grijă ca ea să apară; cine comandă dezvoltarea botului sub propriul nume poate fi el însuși furnizor |
| Preselecția candidaturilor cu IA | risc ridicat (Anexa III pct. 4) | de la 2 decembrie 2027, obligațiile implementatorilor potrivit art. 26: informarea candidaților (art. 26 alin. (11)); la utilizarea față de angajați, informarea prealabilă a reprezentanților acestora (art. 26 alin. (7)) |
| Evaluarea bonității clienților persoane fizice | risc ridicat (Anexa III pct. 5), cu excepția detectării fraudelor | obligațiile implementatorilor potrivit art. 26 și evaluarea impactului asupra drepturilor fundamentale (art. 27) |
| Recunoașterea emoțiilor la angajați | interzisă (art. 5 alin. (1) lit. (f)), cu excepția motivelor medicale sau de siguranță | nu utilizați |
| Filtru de spam | risc minim | măsuri privind competența în IA (art. 4) |
| Generator de imagini pentru reclame și grafică | risc minim; risc limitat de îndată ce apar deepfake-uri | dezvăluirea imaginilor care par înregistrări autentice ale unor persoane, obiecte, locuri sau evenimente reale (art. 50 alin. (4)) |
| Software de diagnostic cu IA într-un dispozitiv medical | risc ridicat (Anexa I), dacă este necesară o evaluare a conformității de către terți | obligațiile furnizorilor de la 2 august 2028; ca implementator, obligații potrivit art. 26 |
Stabilirea clasei de risc: patru întrebări
Parcurgeți pe rând aceste întrebări pentru fiecare sistem IA din companie. Cel mai bun punct de plecare este o listă a tuturor instrumentelor utilizate, cu scopul lor.
- Intră scopul sub incidența unei interdicții din art. 5? Atunci utilizarea este interzisă, indiferent de toate celelalte întrebări.
- Face sistemul parte dintr-un produs din Anexa I sau este utilizat într-un domeniu din Anexa III? Atunci, de regulă, este IA cu risc ridicat; pentru Anexa III verificați excepția din art. 6 alin. (3).
- Vorbește sistemul cu oameni sau generează imagini, video, audio ori texte? Atunci se aplică în plus obligațiile de transparență din art. 50.
- Ce rol are compania dumneavoastră? Cine dezvoltă un sistem sau îl oferă sub propriul nume este furnizor; cine îl utilizează profesional este implementator. Cine utilizează un sistem IA, chiar și un sistem de IA de uz general precum ChatGPT, într-un scop din Anexa III poate deveni el însuși, potrivit art. 25 alin. (1) lit. (c), furnizor al unui sistem cu risc ridicat. În funcție de rol se stabilesc obligațiile concrete.
Dacă niciuna dintre primele trei întrebări nu se aplică, riscul este minim. Termenele tuturor nivelurilor le găsiți pe pagina termenelor EU AI Act.
Întrebări frecvente despre clasele de risc
Câte clase de risc există în EU AI Act?
De regulă se vorbește despre patru niveluri: risc inacceptabil (interzis), risc ridicat, risc limitat și risc minim. Unele prezentări numără modelele de IA de uz general (GPAI) drept a cincea clasă; regulamentul le reglementează într-un capitol propriu. Regulamentul însuși nu folosește termenul „clasă de risc”.
În ce clasă de risc intră ChatGPT?
Depinde de utilizare, nu de instrument. Modelul lingvistic din spatele ChatGPT este un model de IA de uz general; obligațiile aferente îi revin furnizorului modelului (capitolul V). Dacă firma dumneavoastră folosește ChatGPT pentru texte sau documentare, de regulă riscul este minim. Dacă îl folosiți, de exemplu, pentru preselecția candidaturilor, utilizarea poate intra sub incidența Anexei III, cu obligații mult mai stricte. Cine utilizează un sistem IA, chiar și un sistem de IA de uz general precum ChatGPT, într-un scop din Anexa III poate deveni el însuși, potrivit art. 25 alin. (1) lit. (c), furnizor al unui sistem cu risc ridicat. Art. 4 se aplică în orice caz.
Este un chatbot IA cu risc ridicat?
De regulă, nu. Un chatbot pentru întrebările clienților intră sub incidența obligațiilor de transparență din art. 50 alin. (1): oamenii trebuie să își dea seama că vorbesc cu o IA, cu excepția cazului în care acest lucru este evident. Devine IA cu risc ridicat abia când este utilizat într-un domeniu din Anexa III, de exemplu pentru decizii privind candidaturi sau credite. Mai multe pe pagina Obligația de etichetare IA conform art. 50.
Cine încadrează un sistem IA?
Regulamentul nu prevede o încadrare oficială. Furnizorul își încadrează sistemul; dacă, potrivit art. 6 alin. (3), consideră că un sistem din Anexa III nu prezintă un risc ridicat, documentează acest lucru înainte de introducerea pe piață și înregistrează sistemul (art. 6 alin. (4), art. 49 alin. (2)). Implementatorii verifică dacă propriul scop de utilizare intră într-un domeniu din Anexa III. Încadrarea poate fi verificată de autoritățile de supraveghere a pieței (art. 80), desemnate de fiecare stat membru (art. 70).
Se aplică obligația de competență în IA și la risc minim?
Da. Art. 4 nu depinde de nivelul de risc: furnizorii și implementatorii iau măsuri pentru a sprijini competența în IA a persoanelor care lucrează cu IA în numele lor, chiar dacă se folosesc doar instrumente simple. Ce înseamnă concret acest lucru găsiți pe pagina Obligația de competență în IA conform art. 4.
De când se aplică obligațiile pentru IA cu risc ridicat?
Pentru IA din domeniile din Anexa III, de la 2 decembrie 2027; pentru IA din produsele din Anexa I, de la 2 august 2028. Digital Omnibus privind IA (Regulamentul (UE) 2026/1744) a amânat aceste termene; inițial erau prevăzute 2 august 2026 și 2 august 2027. Pentru sistemele introduse pe piață sau puse în funcțiune mai devreme, obligațiile se aplică doar după o modificare semnificativă a proiectării lor; sistemele destinate autorităților publice trebuie adaptate până la 2 august 2030 (art. 111 alin. (2)). Toate termenele le găsiți pe pagina termenelor.
Instruiți-vă echipa acum EU AI Act pe scurt
Notă: această prezentare are scop de informare generală și nu înlocuiește consultanța juridică. Sursa: Regulamentul (UE) 2024/1689, astfel cum a fost modificat prin Regulamentul (UE) 2026/1744, EUR-Lex.