EU AI Act risikoklasser: oversigt med eksempler og forpligtelser
EU AI Act (forordning (EU) 2024/1689) inddeler AI efter risiko i fire niveauer: forbudte praksisser (art. 5), høj-risiko-AI (art. 6 med bilag I og III), begrænset risiko med gennemsigtighedsforpligtelser (art. 50) og minimal risiko uden særlige forpligtelser. Ordet „risikoklasse“ står ikke i forordningen, det er den gængse betegnelse for disse niveauer, ved siden af risikokategorier og risikoniveauer. AI-modeller til almen brug (GPAI) har egne regler i kapitel V. Uanset niveau gælder art. 4 for udbydere og idriftsættere: foranstaltninger til AI-kompetence.
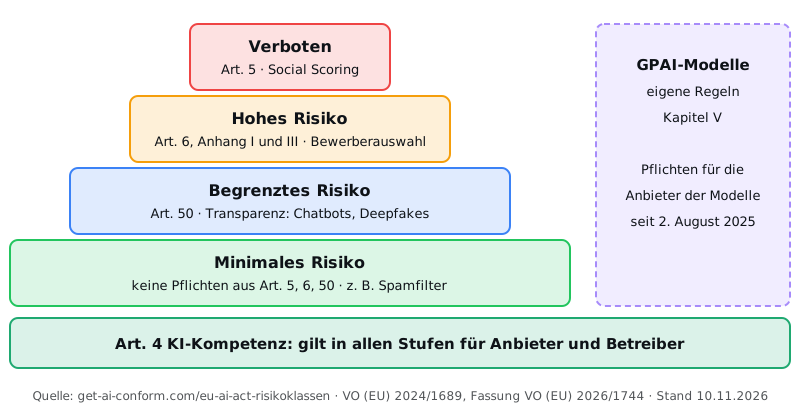
Risikopyramiden i EU AI Act
Jo højere niveau, desto strengere regler. Grafikken viser de fire niveauer med deres retsgrundlag, ved siden af de egne regler for GPAI-modeller og nedenunder den forpligtelse, der gælder på alle niveauer.
Én pligt gælder i enhver risikoklasse
Foranstaltninger til AI-kompetence efter art. 4 har du brug for uanset klassificeringen. AI-Konform-kurset er en sådan foranstaltning: på 26 sprog, med deltagerbevis pr. person og en revisionsrapport til virksomheden.
35 € pr. person, ekskl. moms, i Danmark (intet abonnement) · Faktureres i DKK
Oversigt: risikoklasser, forpligtelser og datoer
Tabellen sammenfatter, hvad der gælder på hvilket niveau og siden hvornår. En gennemgang af hele forordningen med roller og sanktioner finder du på siden EU AI Act i oversigt.
| Niveau | Retsgrundlag | Eksempler | Forpligtelser | Siden / fra |
|---|---|---|---|---|
| Uacceptabel risiko | art. 5 | social scoring, følelsesgenkendelse på arbejdspladsen, manipulerende teknikker | forbudt, for udbydere og idriftsættere | siden 2. februar 2025; to yderligere forbud fra 2. december 2026 |
| Høj risiko | art. 6 med bilag I og III | første udvælgelse af ansøgere, kreditværdighedsvurdering, AI som sikkerhedskomponent i et produkt | Udbydere: risikostyring, datakvalitet, dokumentation, overensstemmelsesvurdering, registrering. Idriftsættere: anvendelse i henhold til brugsanvisningen, menneskeligt tilsyn, opbevaring af logfiler (art. 26) | bilag III fra 2. december 2027, bilag I fra 2. august 2028 |
| Begrænset risiko | art. 50 | chatbots, deepfakes, AI-tekster om spørgsmål af offentlig interesse | oplysning om AI, mærkning af indhold | siden 2. august 2026 |
| Minimal risiko | ingen særskilt bestemmelse | spamfiltre, oversættelseshjælp, tekstudkast på kontoret | ingen forpligtelser efter art. 5, 6 eller 50; frivillige adfærdskodekser (art. 95) | ingen særskilt dato |
| GPAI-modeller (egne regler) | kapitel V | store sprogmodeller bag chatbots og tekstassistenter | Modellens udbyder: teknisk dokumentation, ophavsretspolitik, sammenfatning af træningsindholdet; mere ved systemisk risiko | siden 2. august 2025, eksisterende modeller til 2. august 2027 |
| Alle niveauer: AI-kompetence | art. 4 | ethvert AI-system, der anvendes erhvervsmæssigt | foranstaltninger til at støtte de involveredes AI-kompetence | siden 2. februar 2025, ny affattelse siden 27. juli 2026 |
Et system kan udløse flere forpligtelser på én gang, for eksempel som høj-risiko-AI, der samtidig taler med mennesker. Afgørende er anvendelsesformålet, ikke værktøjet: Det samme program kan indebære minimal risiko på kontoret og høj risiko ved udvælgelse af personale.
Hvilke AI-praksisser er forbudt?
Art. 5 forbyder visse praksisser helt. Forbuddet gælder omsætning, ibrugtagning og anvendelse, altså også virksomheder, der blot bruger et sådant system. Siden den 2. februar 2025 er følgende forbudt:
- Manipulation: subliminale, bevidst manipulerende eller vildledende teknikker, der væsentligt fordrejer menneskers adfærd og påfører dem betydelig skade eller med rimelig sandsynlighed vil gøre det (litra a).
- Udnyttelse af sårbarheder: AI, der udnytter alder, handicap eller en særlig social eller økonomisk situation, med samme følge (litra b).
- Social scoring: at bedømme mennesker over en periode ud fra deres sociale adfærd eller egenskaber, hvis det fører til uberettiget eller usaglig forskelsbehandling til skade for dem (litra c).
- Forudsigelse af strafbare handlinger udelukkende på grundlag af profilering eller personlighedstræk (litra d).
- Ansigtsdatabaser: opbygning eller udvidelse gennem ikkemålrettet indsamling af ansigtsbilleder fra internettet eller fra overvågningsoptagelser (litra e).
- Følelsesgenkendelse på arbejdspladsen og i uddannelsesinstitutioner, undtagen af medicinske eller sikkerhedsmæssige årsager (litra f).
- Biometrisk kategorisering for at udlede følsomme egenskaber som politisk overbevisning, fagforeningsmedlemskab, religion eller seksuel orientering (litra g).
- Biometrisk fjernidentifikation i realtid på offentlige steder med henblik på retshåndhævelse, med snævre undtagelser (litra h).
Fra den 2. december 2026 kommer to forbud til, indført med Digital Omnibus om AI: AI, der genererer eller manipulerer intime billeder af identificerbare personer uden samtykke, og AI, der genererer eller manipulerer fremstillinger af seksuelt misbrug af børn (litra ba og bb). Virksomheder, der bruger billedgeneratorer, overtræder først forbuddet, når de anvender systemet til dette formål (art. 5, stk. 1a, litra b). Overtrædelser af art. 5 hører til det højeste bødeniveau: op til 35 mio. € eller 7 % af den globale årsomsætning (art. 99, stk. 3).
Hvornår er et AI-system høj-risiko-AI?
Efter art. 6 er der to veje til niveauet høj risiko. For det første AI som sikkerhedskomponent i et produkt, eller som selv er et produkt, der er omfattet af EU's produktlovgivning i bilag I og skal underkastes en overensstemmelsesvurdering foretaget af en tredjepart, for eksempel medicinsk udstyr, legetøj eller elevatorer. Disse forpligtelser gælder fra den 2. august 2028. For det andet AI på et af de otte områder i bilag III, fra den 2. december 2027:
- Biometri: fjernidentifikation, kategorisering efter følsomme egenskaber, følelsesgenkendelse (i det omfang det ikke allerede er forbudt).
- Kritisk infrastruktur: sikkerhedskomponenter til digital infrastruktur, vejtrafik samt forsyning af vand, gas, varme og elektricitet.
- Uddannelse: optagelse, bedømmelse af læringsresultater, vurdering af uddannelsesniveau, overvågning ved prøver.
- Beskæftigelse: målrettede jobannoncer, screening og vurdering af ansøgninger, afgørelser om forfremmelse eller afskedigelse, fordeling af opgaver, overvågning af præstationer.
- Væsentlige tjenester: offentlige bistandsydelser og tjenester, fysiske personers kreditværdighed (undtagen afsløring af svig), risiko og pris ved livs- og sygeforsikringer, nødopkald og triage.
- Retshåndhævelse, i det omfang det er tilladt efter EU-retten eller national ret.
- Migration, asyl og grænsekontrol, ligeledes kun inden for de tilladte rammer.
- Retspleje og demokratiske processer: støtte til domstole, påvirkning af valg.
Ikke ethvert system i bilag III er automatisk et høj-risiko-system. Efter art. 6, stk. 3, bortfalder klassificeringen, hvis systemet ikke udgør en væsentlig risiko, for eksempel fordi det kun udfører en snævert afgrænset proceduremæssig opgave, forbedrer resultatet af en tidligere afsluttet menneskelig aktivitet, påviser beslutningsmønstre uden at erstatte den menneskelige vurdering eller udfører en forberedende opgave. Foretager systemet profilering af fysiske personer, anses det altid for et høj-risiko-system. Den, der påberåber sig undtagelsen, dokumenterer sin vurdering, før systemet bringes i omsætning (art. 6, stk. 4), og registrerer systemet (art. 49, stk. 2).
De fleste forpligtelser påhviler udbyderne: risikostyring, datakvalitet, teknisk dokumentation, logning, gennemsigtighed, menneskeligt tilsyn, nøjagtighed og robusthed (art. 9 til 15), dertil overensstemmelsesvurdering og registrering. Virksomheder, der kun anvender høj-risiko-AI, er idriftsættere og har egne forpligtelser efter art. 26: at bruge systemet i henhold til brugsanvisningen, at overdrage det menneskelige tilsyn til personer med den nødvendige kompetence, at overvåge driften, at opbevare logfiler og at informere arbejdstagerne og deres repræsentanter, før systemet tages i brug på arbejdspladsen (art. 26, stk. 7). Visse idriftsættere gennemfører desuden en konsekvensanalyse vedrørende grundlæggende rettigheder (art. 27), for eksempel offentlige organer og virksomheder, der anvender AI til kreditværdighedsvurdering eller til risiko og pris ved livs- og sygeforsikringer. Overtrædelser koster op til 15 mio. € eller 3 % af den globale årsomsætning (art. 99, stk. 4).
For høj-risiko-systemer, der allerede er bragt i omsætning eller ibrugtaget, før disse forpligtelser finder anvendelse, gælder forordningen kun, hvis deres udformning derefter ændres betydeligt. Systemer, der er beregnet til offentlige myndigheder, skal under alle omstændigheder være tilpasset senest den 2. august 2030 (art. 111, stk. 2).
Hvad gælder ved begrænset risiko?
For AI, der interagerer med mennesker eller genererer indhold, gælder siden den 2. august 2026 gennemsigtighedsforpligtelserne efter art. 50:
- Stk. 1, udbydere: systemer, der taler eller skriver med mennesker, er udformet sådan, at menneskene ved, at de interagerer med en AI, medmindre det er åbenlyst.
- Stk. 2, udbydere: AI-genererede billeder, videoer, lydoptagelser og tekster er mærket maskinlæsbart. For systemer, der er bragt i omsætning før den 2. august 2026, gælder en overgang til den 2. december 2026 (art. 111, stk. 4).
- Stk. 3, idriftsættere: den, der anvender følelsesgenkendelse eller biometrisk kategorisering, informerer de berørte personer.
- Stk. 4, idriftsættere: ved deepfakes og AI-tekster, der skal informere offentligheden om spørgsmål af offentlig interesse, oplyses det, at de er AI-genererede; for tekster bortfalder det, hvis et menneske gennemgår dem redaktionelt og bærer ansvaret for dem.
Typiske tilfælde, og hvordan oplysningen kan se ud, forklares på siden Mærkning af AI efter art. 50. Overtrædelser hører ligeledes til niveauet op til 15 mio. € eller 3 % (art. 99, stk. 4).
Hvad gælder ved minimal risiko?
Alle øvrige AI-systemer har minimal risiko: For dem gælder ingen forpligtelser efter art. 5, 6 eller 50. Det omfatter mange værktøjer i kontorhverdagen, for eksempel spamfiltre, oversættelses- og stavehjælp eller tekstudkast, som medarbejderne gennemgår før brug. Frivillige adfærdskodekser er mulige (art. 95). Én pligt består: foranstaltninger til AI-kompetence efter art. 4, for den afhænger ikke af risikoniveauet. Hvordan du dokumenterer disse foranstaltninger, viser siden om kravet om AI-kompetence. For art. 4 indeholder AI Act ingen særskilt bødebestemmelse; læs mere på siden Bøder.
Er GPAI-modeller en særskilt risikoklasse?
Nogle oversigter fører dem som en femte klasse. Retligt regulerer kapitel V udbyderne af AI-modeller til almen brug, for eksempel de store sprogmodeller bag chatbots. Deres forpligtelser gælder siden den 2. august 2025; for modeller, der er bragt i omsætning før denne dag, har udbyderne frist til den 2. august 2027 (art. 111, stk. 3). Kommissionens bøder efter art. 101 kan pålægges siden den 2. august 2026. En virksomhed, der blot bruger en chatbot, som bygger på en sådan model, er ikke udbyder af modellen. For dens anvendelse gælder niveauet for det konkrete formål, og art. 4 gælder altid.
Typiske AI-anvendelser og deres klassificering
Eksemplerne viser den sædvanlige klassificering. Afgørende er altid det konkrete formål og din rolle som udbyder eller idriftsætter.
| Anvendelse | Niveau som regel | Hvad din virksomhed bør gøre |
|---|---|---|
| ChatGPT eller Copilot til tekster og research på kontoret | minimal risiko for din anvendelse; modellen bagved reguleres i kapitel V hos udbyderen | foranstaltninger til AI-kompetence (art. 4), regler i en AI-politik |
| Chatbot på hjemmesiden | begrænset risiko (art. 50, stk. 1) | oplysningen om, at en AI svarer, er udbyderens pligt (art. 50, stk. 1); som idriftsætter sørge for, at den vises; den, der får udviklet botten under eget navn, kan selv være udbyder |
| Første udvælgelse af ansøgninger med AI | høj risiko (bilag III, punkt 4) | fra 2. december 2027 idriftsætterforpligtelser efter art. 26: informere ansøgerne (art. 26, stk. 11); ved anvendelse over for arbejdstagere informere deres repræsentanter på forhånd (art. 26, stk. 7) |
| Kreditværdighedsvurdering af privatkunder | høj risiko (bilag III, punkt 5), undtagen afsløring af svig | idriftsætterforpligtelser efter art. 26 og konsekvensanalyse vedrørende grundlæggende rettigheder (art. 27) |
| Følelsesgenkendelse hos arbejdstagere | forbudt (art. 5, stk. 1, litra f), undtagen af medicinske eller sikkerhedsmæssige årsager | må ikke anvendes |
| Spamfilter | minimal risiko | foranstaltninger til AI-kompetence (art. 4) |
| Billedgenerator til reklamebilleder og grafik | minimal risiko; begrænset risiko, så snart der opstår deepfakes | oplyse om billeder, der ligner ægte optagelser af virkelige personer, genstande, steder eller begivenheder (art. 50, stk. 4) |
| AI-diagnosesoftware i medicinsk udstyr | høj risiko (bilag I), hvis en tredjepart skal vurdere overensstemmelsen | udbyderforpligtelser fra 2. august 2028; som idriftsætter forpligtelser efter art. 26 |
Bestem risikoklassen: fire spørgsmål
Gennemgå disse spørgsmål i rækkefølge for hvert AI-system i virksomheden. En liste over alle anvendte værktøjer med deres formål er det bedste udgangspunkt.
- Falder formålet ind under et forbud efter art. 5? Så er anvendelsen ikke tilladt, uanset alle øvrige spørgsmål.
- Er systemet en del af et produkt efter bilag I, eller anvendes det på et område i bilag III? Så er det som regel høj-risiko-AI; ved bilag III undersøges undtagelsen i art. 6, stk. 3.
- Taler systemet med mennesker, eller genererer det billeder, videoer, lyd eller tekster? Så gælder desuden gennemsigtighedsforpligtelserne efter art. 50.
- Hvilken rolle har din virksomhed? Den, der udvikler et system eller udbyder det under eget navn, er udbyder; den, der anvender det erhvervsmæssigt, er idriftsætter. Den, der anvender et AI-system, også et AI-system til almen brug som ChatGPT, til et formål efter bilag III, kan efter art. 25, stk. 1, litra c, selv blive udbyder af et høj-risiko-system. De konkrete forpligtelser afhænger af rollen.
Gælder ingen af de tre første spørgsmål, er der tale om minimal risiko. Datoerne for alle niveauer står i fristkalenderen for EU AI Act.
Hyppige spørgsmål om risikoklasserne
Hvor mange risikoklasser er der i EU AI Act?
Almindeligt er en inddeling i fire niveauer: uacceptabel risiko (forbudt), høj risiko, begrænset risiko og minimal risiko. Nogle oversigter tæller AI-modeller til almen brug (GPAI) som en femte klasse; forordningen regulerer dem i et særskilt kapitel. Begrebet „risikoklasse“ bruger forordningen ikke selv.
Hvilken risikoklasse har ChatGPT?
Det afhænger af anvendelsen, ikke af værktøjet. Sprogmodellen bag ChatGPT er en AI-model til almen brug; forpligtelserne for den påhviler modellens udbyder (kapitel V). Bruger din virksomhed ChatGPT til tekster eller research, er det som regel minimal risiko. Bruger du det for eksempel til en første udvælgelse af ansøgninger, kan anvendelsen falde ind under bilag III, med væsentligt strengere forpligtelser. Den, der anvender et AI-system, også et AI-system til almen brug som ChatGPT, til et formål efter bilag III, kan i den forbindelse efter art. 25, stk. 1, litra c, selv blive udbyder af et høj-risiko-system. Art. 4 gælder under alle omstændigheder.
Er en chatbot høj-risiko-AI?
Som regel ikke. En chatbot til kundehenvendelser er omfattet af gennemsigtighedsforpligtelserne efter art. 50, stk. 1: Menneskene skal kunne se, at de taler med en AI, medmindre det er åbenlyst. Høj-risiko-AI bliver den først, når den anvendes på et område i bilag III, for eksempel til afgørelser om ansøgninger eller kreditter. Læs mere på siden Mærkning af AI efter art. 50.
Hvem klassificerer et AI-system?
Forordningen indeholder ingen officiel klassificering foretaget af en myndighed. Udbyderen klassificerer sit system; mener udbyderen, at et system i bilag III efter art. 6, stk. 3, ikke er et høj-risiko-system, dokumenterer udbyderen det, før systemet bringes i omsætning, og registrerer systemet (art. 6, stk. 4, art. 49, stk. 2). Idriftsættere undersøger, om deres eget anvendelsesformål falder ind under et område i bilag III. Markedsovervågningen kan kontrollere klassificeringen (art. 80); kompetente er de markedsovervågningsmyndigheder, som hver medlemsstat udpeger (art. 70).
Gælder kravet om AI-kompetence også ved minimal risiko?
Ja. Art. 4 er ikke knyttet til risikoniveauet: Udbydere og idriftsættere træffer foranstaltninger for at støtte AI-kompetencen hos de personer, der arbejder med AI på deres vegne, også når der kun bruges enkle værktøjer. Hvad det konkret betyder, står på siden Kravet om AI-kompetence efter art. 4.
Hvornår gælder forpligtelserne for høj-risiko-AI?
For AI på områderne i bilag III fra den 2. december 2027, for AI i produkter efter bilag I fra den 2. august 2028. Digital Omnibus om AI (forordning (EU) 2026/1744) har udskudt disse datoer; oprindeligt var det den 2. august 2026 og den 2. august 2027. For systemer, der allerede tidligere er bragt i omsætning eller ibrugtaget, gælder forpligtelserne kun efter en betydelig ændring af deres udformning; systemer, der er beregnet til offentlige myndigheder, skal være tilpasset senest den 2. august 2030 (art. 111, stk. 2). Alle datoer står i fristkalenderen.
Uddan teamet nu EU AI Act i oversigt
Bemærk: Denne oversigt er til generel information og erstatter ikke juridisk rådgivning. Kilde: forordning (EU) 2024/1689 som ændret ved forordning (EU) 2026/1744, EUR-Lex.