Niveles de riesgo de la EU AI Act: resumen con ejemplos y obligaciones
La EU AI Act (Reglamento (UE) 2024/1689) divide la IA en cuatro niveles según su riesgo: prácticas prohibidas (art. 5), IA de alto riesgo (art. 6 con los anexos I y III), riesgo limitado con obligaciones de transparencia (art. 50) y riesgo mínimo sin obligaciones específicas. La expresión «nivel de riesgo» no figura como tal en el Reglamento para esta división; es la denominación habitual de estos niveles. Los modelos de IA de uso general (GPAI) tienen normas propias en el capítulo V. Con independencia del nivel, a los proveedores y a los responsables del despliegue se les aplica el art. 4: medidas de alfabetización en IA.
La pirámide de riesgos de la EU AI Act
Cuanto más alto es el nivel, más estrictas son las normas. El gráfico muestra los cuatro niveles con su base jurídica, al lado las normas propias de los modelos GPAI y, debajo, la obligación que se aplica en todos los niveles.
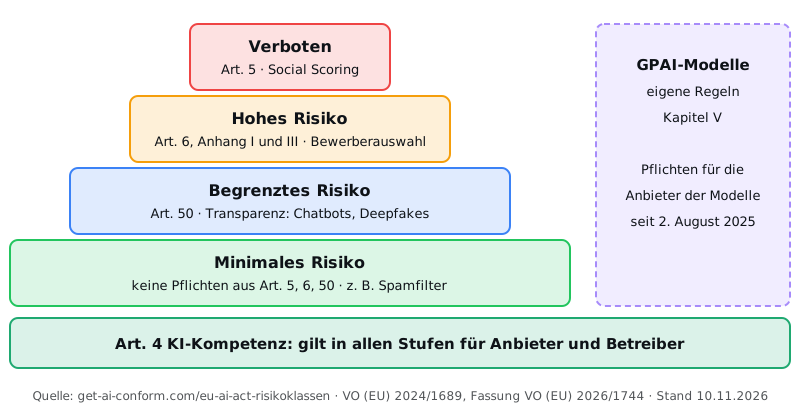
Una obligación se aplica en todos los niveles de riesgo
Las medidas de alfabetización en IA del art. 4 son necesarias con independencia de la clasificación. La formación de AI-Konform es una de esas medidas: en 26 idiomas, con un certificado de participación por persona y un informe de auditoría para la empresa.
35 € por persona, sin IVA, en España (sin suscripción)
Resumen: niveles de riesgo, obligaciones y fechas
La tabla resume qué se aplica en cada nivel y desde cuándo. Para una visión del Reglamento en su conjunto, con roles y sanciones, consulte la página La EU AI Act de un vistazo.
| Nivel | Base jurídica | Ejemplos | Obligaciones | Desde / a partir de |
|---|---|---|---|---|
| Riesgo inaceptable | Art. 5 | Puntuación social, reconocimiento de emociones en el lugar de trabajo, técnicas manipuladoras | prohibido, para proveedores y responsables del despliegue | desde el 2 de febrero de 2025; dos prohibiciones más a partir del 2 de diciembre de 2026 |
| Alto riesgo | Art. 6 con los anexos I y III | Preselección de candidatos, evaluación de la solvencia, IA como componente de seguridad de un producto | Proveedores: gestión de riesgos, calidad de los datos, documentación, evaluación de la conformidad, registro. Responsables del despliegue: uso con arreglo a las instrucciones de uso, supervisión humana, conservación de los archivos de registro (art. 26) | anexo III a partir del 2 de diciembre de 2027, anexo I a partir del 2 de agosto de 2028 |
| Riesgo limitado | Art. 50 | Chatbots, ultrasuplantaciones (deepfakes), textos de IA sobre asuntos de interés público | Aviso de que se trata de IA, etiquetado de los contenidos | desde el 2 de agosto de 2026 |
| Riesgo mínimo | sin disposición propia | Filtros de spam, herramientas de traducción, borradores de textos en la oficina | ninguna obligación derivada de los arts. 5, 6 o 50; códigos de conducta voluntarios (art. 95) | sin fecha propia |
| Modelos GPAI (normas propias) | Capítulo V | grandes modelos de lenguaje que hay detrás de chatbots y asistentes de redacción | Proveedores del modelo: documentación técnica, política de cumplimiento de los derechos de autor, resumen de los contenidos de entrenamiento; más obligaciones en caso de riesgo sistémico | desde el 2 de agosto de 2025, modelos existentes hasta el 2 de agosto de 2027 |
| Todos los niveles: alfabetización en IA | Art. 4 | cualquier sistema de IA utilizado de forma profesional | medidas para fomentar la alfabetización en IA de las personas implicadas | desde el 2 de febrero de 2025, nueva versión desde el 27 de julio de 2026 |
Un mismo sistema puede dar lugar a varias obligaciones a la vez, por ejemplo como IA de alto riesgo que además habla con personas. Lo decisivo es la finalidad de uso, no la herramienta: el mismo programa puede ser de riesgo mínimo en la oficina y de alto riesgo en la selección de personal.
¿Qué prácticas de IA están prohibidas?
El art. 5 prohíbe por completo determinadas prácticas. La prohibición abarca la introducción en el mercado, la puesta en servicio y la utilización, por lo que también afecta a las empresas que solo usan un sistema de este tipo. Desde el 2 de febrero de 2025 están prohibidos:
- Manipulación: técnicas subliminales, deliberadamente manipuladoras o engañosas que alteran de manera sustancial el comportamiento de las personas y les causan perjuicios considerables o es razonablemente probable que se los causen (letra a).
- Explotación de vulnerabilidades: IA que explota la edad, una discapacidad o una situación social o económica específica, con la misma consecuencia (letra b).
- Puntuación social: evaluar a las personas durante un período de tiempo según su comportamiento social o sus características, cuando ello da lugar a un trato perjudicial injustificado o ajeno al contexto original (letra c).
- Predicción de delitos basada únicamente en la elaboración de perfiles o en rasgos de personalidad (letra d).
- Bases de datos de reconocimiento facial: creación o ampliación mediante la extracción no selectiva de imágenes faciales de internet o de circuitos cerrados de televisión (letra e).
- Reconocimiento de emociones en el lugar de trabajo y en centros educativos, salvo por motivos médicos o de seguridad (letra f).
- Categorización biométrica para deducir características sensibles como las opiniones políticas, la afiliación sindical, la religión o la orientación sexual (letra g).
- Identificación biométrica remota en tiempo real en espacios de acceso público con fines de garantía del cumplimiento del Derecho, con excepciones limitadas (letra h).
A partir del 2 de diciembre de 2026 se añaden dos prohibiciones, introducidas por el Digital Omnibus de IA: la IA que genera o manipula representaciones íntimas no consentidas de personas identificables y la IA que genera o manipula representaciones de abuso sexual infantil (letras ba) y bb)). Las empresas que utilizan generadores de imágenes solo infringen la prohibición si emplean el sistema con ese fin (art. 5, apartado 1 bis, letra b)). Las infracciones del art. 5 entran en el nivel de multas más alto: hasta 35 M€ o el 7 % del volumen de negocios anual mundial (art. 99, apartado 3).
¿Cuándo es un sistema de IA de alto riesgo?
Según el art. 6, hay dos vías hacia el nivel de alto riesgo. En primer lugar, la IA como componente de seguridad de un producto, o como el propio producto, que entra en la legislación de la UE sobre productos del anexo I y debe someterse a una evaluación de la conformidad por terceros, por ejemplo productos sanitarios, juguetes o ascensores. Estas obligaciones se aplican a partir del 2 de agosto de 2028. En segundo lugar, la IA en uno de los ocho ámbitos del anexo III, a partir del 2 de diciembre de 2027:
- Biometría: identificación remota, categorización según características sensibles, reconocimiento de emociones (en la medida en que no esté ya prohibido).
- Infraestructuras críticas: componentes de seguridad para las infraestructuras digitales, el tráfico rodado y el suministro de agua, gas, calefacción y electricidad.
- Educación: admisión, evaluación de los resultados del aprendizaje, determinación del nivel educativo, vigilancia durante los exámenes.
- Empleo: anuncios de empleo específicos, cribado y evaluación de candidaturas, decisiones sobre promoción o despido, asignación de tareas, seguimiento del rendimiento.
- Servicios esenciales: prestaciones de asistencia pública, solvencia de personas físicas (excepto la detección del fraude), riesgo y fijación de precios en seguros de vida y de salud, llamadas de emergencia y triaje.
- Garantía del cumplimiento del Derecho, en la medida en que lo permita el Derecho de la Unión o nacional.
- Migración, asilo y control fronterizo, también solo dentro del marco permitido.
- Administración de justicia y procesos democráticos: apoyo a los órganos jurisdiccionales, influencia en las elecciones.
No todo sistema del anexo III es automáticamente de alto riesgo. Según el art. 6, apartado 3, la clasificación no se aplica si el sistema no plantea un riesgo importante, por ejemplo porque solo realiza una tarea de procedimiento limitada, mejora el resultado de una actividad humana previamente realizada, detecta patrones de toma de decisiones sin sustituir la valoración humana o lleva a cabo una tarea preparatoria. Si el sistema elabora perfiles de personas físicas, se considera siempre de alto riesgo. Quien se acoja a la excepción documenta su evaluación antes de la introducción en el mercado (art. 6, apartado 4) y registra el sistema (art. 49, apartado 2).
La mayoría de las obligaciones recaen en los proveedores: gestión de riesgos, calidad de los datos, documentación técnica, conservación de registros, transparencia, supervisión humana, precisión y solidez (arts. 9 a 15), además de la evaluación de la conformidad y el registro. Las empresas que solo utilizan IA de alto riesgo son responsables del despliegue y tienen obligaciones propias con arreglo al art. 26: utilizar el sistema conforme a las instrucciones de uso, encomendar la supervisión humana a personas con la competencia necesaria, vigilar el funcionamiento, conservar los archivos de registro y, antes del uso en el lugar de trabajo, informar a los trabajadores y a sus representantes (art. 26, apartado 7). Determinados responsables del despliegue realizan además una evaluación de impacto en los derechos fundamentales (art. 27), por ejemplo los organismos públicos y las empresas que emplean IA para la evaluación de la solvencia o para el riesgo y la fijación de precios en seguros de vida y de salud. Las infracciones cuestan hasta 15 M€ o el 3 % del volumen de negocios anual mundial (art. 99, apartado 4).
Para los sistemas de alto riesgo que ya se hubieran introducido en el mercado o puesto en servicio antes de que empezaran a aplicarse estas obligaciones, el Reglamento solo se aplica si después se modifica significativamente su diseño. Los sistemas destinados a autoridades públicas deben estar adaptados en todo caso a más tardar el 2 de agosto de 2030 (art. 111, apartado 2).
¿Qué se aplica con riesgo limitado?
Para la IA que interactúa con personas o genera contenidos se aplican desde el 2 de agosto de 2026 las obligaciones de transparencia del art. 50:
- Apartado 1, proveedores: los sistemas que hablan o escriben con personas se diseñan de forma que estas sepan que están interactuando con una IA, salvo que resulte evidente.
- Apartado 2, proveedores: las imágenes, vídeos, audios y textos generados por IA se marcan en un formato legible por máquina. Para los sistemas introducidos en el mercado antes del 2 de agosto de 2026 rige un período transitorio hasta el 2 de diciembre de 2026 (art. 111, apartado 4).
- Apartado 3, responsables del despliegue: quien utiliza reconocimiento de emociones o categorización biométrica informa a las personas afectadas.
- Apartado 4, responsables del despliegue: las ultrasuplantaciones y los textos de IA destinados a informar al público sobre asuntos de interés público se hacen públicos como tales; en los textos, esto no es necesario si una persona los revisa editorialmente y asume la responsabilidad.
Los casos típicos y el aspecto que puede tener el aviso se explican en la página Obligación de etiquetado de IA según el art. 50. Las infracciones entran igualmente en el nivel de hasta 15 M€ o el 3 % (art. 99, apartado 4).
¿Qué se aplica con riesgo mínimo?
Todos los demás sistemas de IA son de riesgo mínimo: no se les aplica ninguna obligación derivada de los arts. 5, 6 o 50. Entre ellos están muchas herramientas del día a día en la oficina, como los filtros de spam, las herramientas de traducción y de corrección ortográfica o los borradores de textos que los empleados revisan antes de usarlos. Son posibles códigos de conducta voluntarios (art. 95). Queda una obligación: las medidas de alfabetización en IA del art. 4, porque no depende del nivel de riesgo. Cómo dejar constancia de estas medidas se explica en la página Obligación de alfabetización en IA. Para el art. 4, la AI Act no prevé una multa específica; más información en la página Multas.
¿Son los modelos GPAI un nivel de riesgo propio?
Algunos resúmenes los presentan como una quinta categoría. Jurídicamente, el capítulo V regula a los proveedores de modelos de IA de uso general, como los grandes modelos de lenguaje que hay detrás de los chatbots. Sus obligaciones se aplican desde el 2 de agosto de 2025; para los modelos introducidos en el mercado antes de esa fecha, los proveedores tienen de plazo hasta el 2 de agosto de 2027 (art. 111, apartado 3). Las multas de la Comisión con arreglo al art. 101 son posibles desde el 2 de agosto de 2026. Una empresa que solo utiliza un chatbot basado en un modelo de este tipo no es proveedora del modelo. A su uso se le aplica el nivel de la finalidad concreta, y el art. 4 se aplica siempre.
Aplicaciones típicas de IA y su clasificación
Los ejemplos muestran la clasificación habitual. Lo determinante es siempre la finalidad concreta y su papel como proveedor o responsable del despliegue.
| Aplicación | Nivel por regla general | Qué debería hacer su empresa |
|---|---|---|
| ChatGPT o Copilot para textos y búsquedas en la oficina | riesgo mínimo para su uso; el modelo que hay detrás lo regula el capítulo V, a cargo del proveedor | Medidas de alfabetización en IA (art. 4), normas en una política de IA |
| Chatbot en el sitio web | riesgo limitado (art. 50, apartado 1) | El aviso de que responde una IA es obligación del proveedor (art. 50, apartado 1); como responsable del despliegue, asegurarse de que aparece; quien encarga el desarrollo del bot bajo su propio nombre puede ser él mismo proveedor |
| Preselección de candidaturas con IA | alto riesgo (anexo III, punto 4) | a partir del 2 de diciembre de 2027, obligaciones del responsable del despliegue según el art. 26: informar a los candidatos (art. 26, apartado 11); si se usa respecto de los trabajadores, informar previamente a sus representantes (art. 26, apartado 7) |
| Evaluación de la solvencia de clientes particulares | alto riesgo (anexo III, punto 5), excepto la detección del fraude | Obligaciones del responsable del despliegue según el art. 26 y evaluación de impacto en los derechos fundamentales (art. 27) |
| Reconocimiento de emociones de los empleados | prohibido (art. 5, apartado 1, letra f)), salvo por motivos médicos o de seguridad | no utilizar |
| Filtro de spam | riesgo mínimo | Medidas de alfabetización en IA (art. 4) |
| Generador de imágenes para imágenes publicitarias y gráficos | riesgo mínimo; riesgo limitado en cuanto se crean ultrasuplantaciones | Hacer público que son generadas por IA las imágenes que parecen tomas auténticas de personas, objetos, lugares o acontecimientos reales (art. 50, apartado 4) |
| Software de diagnóstico con IA en un producto sanitario | alto riesgo (anexo I), si un tercero debe evaluar la conformidad | Obligaciones del proveedor a partir del 2 de agosto de 2028; como responsable del despliegue, obligaciones según el art. 26 |
Determinar el nivel de riesgo: cuatro preguntas
Repase estas preguntas por orden para cada sistema de IA de la empresa. Una lista de todas las herramientas en uso, con su finalidad, es el mejor punto de partida.
- ¿Entra la finalidad en una prohibición del art. 5? Entonces el uso no está permitido, con independencia de las demás preguntas.
- ¿Forma parte el sistema de un producto del anexo I o se utiliza en un ámbito del anexo III? Entonces, por regla general, es IA de alto riesgo; en el caso del anexo III, comprobar la excepción del art. 6, apartado 3.
- ¿Habla el sistema con personas o genera imágenes, vídeos, audio o textos? Entonces se aplican además las obligaciones de transparencia del art. 50.
- ¿Qué papel tiene su empresa? Quien desarrolla un sistema o lo ofrece bajo su propio nombre es proveedor; quien lo utiliza de forma profesional es responsable del despliegue. Quien utiliza un sistema de IA, incluido un sistema de IA de uso general como ChatGPT, para una finalidad del anexo III puede convertirse él mismo en proveedor de un sistema de alto riesgo según el art. 25, apartado 1, letra c). De ello dependen las obligaciones concretas.
Si no se da ninguna de las tres primeras preguntas, el riesgo es mínimo. Las fechas de todos los niveles figuran en el calendario de plazos de la EU AI Act.
Preguntas frecuentes sobre los niveles de riesgo
¿Cuántos niveles de riesgo hay en la EU AI Act?
Lo habitual es distinguir cuatro niveles: riesgo inaceptable (prohibido), alto riesgo, riesgo limitado y riesgo mínimo. Algunos resúmenes cuentan los modelos de IA de uso general (GPAI) como una quinta categoría; el Reglamento los regula en un capítulo propio. El propio Reglamento no utiliza la expresión «nivel de riesgo» para esta división.
¿Qué nivel de riesgo tiene ChatGPT?
Depende del uso, no de la herramienta. El modelo de lenguaje que hay detrás de ChatGPT es un modelo de IA de uso general; las obligaciones correspondientes recaen en el proveedor del modelo (capítulo V). Si su empresa usa ChatGPT para textos o búsquedas, por regla general se trata de riesgo mínimo. Si lo emplea, por ejemplo, para la preselección de candidaturas, el uso puede entrar en el anexo III, con obligaciones mucho más estrictas. Quien utiliza un sistema de IA, incluido un sistema de IA de uso general como ChatGPT, para una finalidad del anexo III puede convertirse él mismo en proveedor de un sistema de alto riesgo según el art. 25, apartado 1, letra c). El art. 4 se aplica en todo caso.
¿Un chatbot es IA de alto riesgo?
Por regla general, no. Un chatbot para consultas de clientes está sujeto a las obligaciones de transparencia del art. 50, apartado 1: las personas deben poder reconocer que hablan con una IA, salvo que resulte evidente. Solo pasa a ser IA de alto riesgo si se utiliza en un ámbito del anexo III, por ejemplo para decisiones sobre candidaturas o créditos. Más información en la página Etiquetado de IA según el art. 50.
¿Quién clasifica un sistema de IA?
El Reglamento no prevé una clasificación oficial. El proveedor clasifica su sistema; si considera que un sistema del anexo III no es de alto riesgo con arreglo al art. 6, apartado 3, lo documenta antes de la introducción en el mercado y registra el sistema (art. 6, apartado 4, art. 49, apartado 2). Los responsables del despliegue comprueban si su propia finalidad de uso entra en un ámbito del anexo III. La vigilancia del mercado puede revisar la clasificación (art. 80); la ejercen las autoridades de vigilancia del mercado que designa cada Estado miembro (art. 70).
¿Se aplica la obligación de alfabetización en IA también con riesgo mínimo?
Sí. El art. 4 no depende del nivel de riesgo: los proveedores y los responsables del despliegue adoptan medidas para fomentar la alfabetización en IA de las personas que trabajan con IA en su nombre, aunque solo se utilicen herramientas sencillas. Lo que esto significa en la práctica se explica en la página Obligación de alfabetización en IA del art. 4.
¿Desde cuándo se aplican las obligaciones para la IA de alto riesgo?
Para la IA en los ámbitos del anexo III, a partir del 2 de diciembre de 2027; para la IA en productos del anexo I, a partir del 2 de agosto de 2028. El Digital Omnibus de IA (Reglamento (UE) 2026/1744) aplazó estas fechas; estaban previstos el 2 de agosto de 2026 y el 2 de agosto de 2027. Para los sistemas introducidos en el mercado o puestos en servicio con anterioridad, las obligaciones solo se aplican tras una modificación significativa de su diseño; los sistemas destinados a autoridades públicas deben estar adaptados a más tardar el 2 de agosto de 2030 (art. 111, apartado 2). Todas las fechas figuran en el calendario de plazos.
Forme a su equipo La EU AI Act de un vistazo
Nota: este resumen es informativo y no constituye asesoramiento jurídico. Fuente: Reglamento (UE) 2024/1689 en la versión modificada por el Reglamento (UE) 2026/1744, EUR-Lex.