Niveaux de risque de l’EU AI Act : aperçu avec exemples et obligations
L’EU AI Act (règlement (UE) 2024/1689) répartit l’IA en quatre niveaux selon son risque : pratiques interdites (art. 5), IA à haut risque (art. 6 avec les annexes I et III), risque limité avec obligations de transparence (art. 50) et risque minimal sans obligations particulières. L’expression « niveau de risque » ne figure pas telle quelle dans le règlement pour cette répartition, c’est la désignation courante de ces niveaux. Les modèles d’IA à usage général (GPAI) ont leurs propres règles au chapitre V. Quel que soit le niveau, l’art. 4 s’applique aux fournisseurs et aux déployeurs : des mesures de maîtrise de l’IA.
La pyramide des risques de l’EU AI Act
Plus le niveau est élevé, plus les règles sont strictes. Le graphique montre les quatre niveaux avec leur base juridique, à côté les règles propres aux modèles GPAI et, en dessous, l’obligation qui s’applique à tous les niveaux.
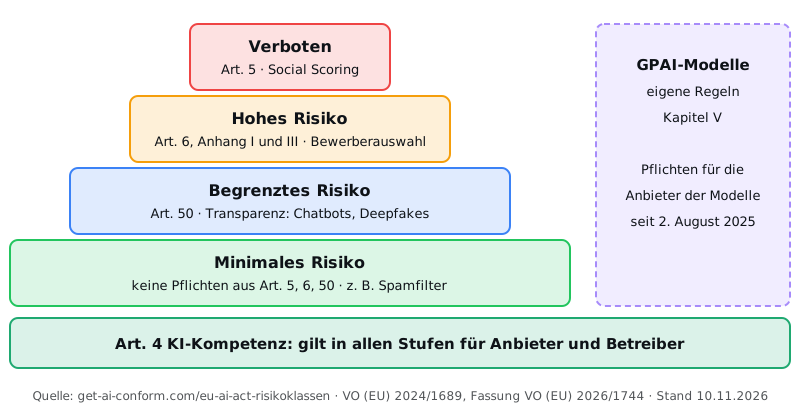
Une obligation s’applique à chaque niveau de risque
Les mesures de maîtrise de l’IA au titre de l’art. 4 sont nécessaires quel que soit le classement. La formation AI-Konform est l’une de ces mesures : en 26 langues, avec un certificat de participation par personne et un rapport d’audit pour l’entreprise.
35 € par personne, HT, en France (sans abonnement)
Aperçu : niveaux de risque, obligations et dates
Le tableau résume ce qui s’applique à chaque niveau et depuis quand. Pour une présentation de l’ensemble du règlement, avec les rôles et les sanctions, consultez la page L’EU AI Act en bref.
| Niveau | Base juridique | Exemples | Obligations | Depuis / à partir de |
|---|---|---|---|---|
| Risque inacceptable | Art. 5 | Notation sociale, reconnaissance des émotions sur le lieu de travail, techniques manipulatrices | interdit, pour les fournisseurs et les déployeurs | depuis le 2 février 2025 ; deux interdictions supplémentaires à partir du 2 décembre 2026 |
| Risque élevé | Art. 6 avec les annexes I et III | Présélection de candidats, évaluation de la solvabilité, IA en tant que composant de sécurité d’un produit | Fournisseurs : gestion des risques, qualité des données, documentation, évaluation de la conformité, enregistrement. Déployeurs : usage selon la notice d’utilisation, contrôle humain, conservation des journaux (art. 26) | annexe III à partir du 2 décembre 2027, annexe I à partir du 2 août 2028 |
| Risque limité | Art. 50 | Chatbots, hypertrucages (deepfakes), textes d’IA sur des questions d’intérêt public | Indication du recours à l’IA, étiquetage des contenus | depuis le 2 août 2026 |
| Risque minimal | pas de disposition propre | Filtres anti-spam, aides à la traduction, brouillons de textes au bureau | aucune obligation au titre des art. 5, 6 ou 50 ; codes de conduite volontaires (art. 95) | pas de date propre |
| Modèles GPAI (règles propres) | Chapitre V | grands modèles de langage derrière les chatbots et les assistants de rédaction | Fournisseurs du modèle : documentation technique, politique de respect du droit d’auteur, résumé des contenus d’entraînement ; davantage en cas de risque systémique | depuis le 2 août 2025, modèles existants jusqu’au 2 août 2027 |
| Tous les niveaux : maîtrise de l’IA | Art. 4 | tout système d’IA utilisé à titre professionnel | mesures pour favoriser la maîtrise de l’IA des personnes concernées | depuis le 2 février 2025, nouvelle version depuis le 27 juillet 2026 |
Un même système peut déclencher plusieurs obligations à la fois, par exemple en tant qu’IA à haut risque qui parle en même temps à des personnes. Ce qui compte, c’est la finalité de l’usage, pas l’outil : le même programme peut présenter un risque minimal au bureau et un risque élevé dans le recrutement.
Quelles pratiques d’IA sont interdites ?
L’art. 5 interdit totalement certaines pratiques. L’interdiction vise la mise sur le marché, la mise en service et l’utilisation, donc aussi les entreprises qui ne font qu’utiliser un tel système. Sont interdits depuis le 2 février 2025 :
- Manipulation : des techniques subliminales, délibérément manipulatrices ou trompeuses qui altèrent substantiellement le comportement des personnes et leur causent un préjudice important ou sont raisonnablement susceptibles de le faire (point a).
- Exploitation des vulnérabilités : l’IA qui exploite l’âge, un handicap ou une situation sociale ou économique spécifique, avec la même conséquence (point b).
- Notation sociale : évaluer des personnes sur une certaine période en fonction de leur comportement social ou de leurs caractéristiques, lorsque cela conduit à un traitement préjudiciable injustifié ou sans rapport avec le contexte d’origine (point c).
- Prédiction d’infractions pénales sur la seule base du profilage ou de traits de personnalité (point d).
- Bases de données de reconnaissance faciale : création ou développement par le moissonnage non ciblé d’images faciales provenant de l’internet ou de la vidéosurveillance (point e).
- Reconnaissance des émotions sur le lieu de travail et dans les établissements d’enseignement, sauf pour des raisons médicales ou de sécurité (point f).
- Catégorisation biométrique visant à déduire des caractéristiques sensibles telles que les opinions politiques, l’appartenance syndicale, la religion ou l’orientation sexuelle (point g).
- Identification biométrique à distance en temps réel dans des espaces accessibles au public à des fins répressives, avec des exceptions étroites (point h).
À partir du 2 décembre 2026, deux interdictions s’y ajoutent, introduites par le Digital Omnibus sur l’IA : l’IA qui génère ou manipule des représentations intimes non consenties de personnes identifiables, et l’IA qui génère ou manipule des représentations d’abus sexuels sur enfants (points ba) et bb)). Les entreprises qui utilisent des générateurs d’images n’enfreignent l’interdiction que si elles utilisent le système à cette fin (art. 5, par. 1 bis, point b)). Les infractions à l’art. 5 relèvent du niveau d’amende le plus élevé : jusqu’à 35 M€ ou 7 % du chiffre d’affaires annuel mondial (art. 99, par. 3).
Quand un système d’IA est-il une IA à haut risque ?
Selon l’art. 6, deux voies mènent au niveau du haut risque. Premièrement, l’IA en tant que composant de sécurité d’un produit, ou en tant que produit lui-même, qui relève de la législation de l’UE sur les produits visée à l’annexe I et doit faire l’objet d’une évaluation de la conformité par un tiers, par exemple les dispositifs médicaux, les jouets ou les ascenseurs. Ces obligations s’appliquent à partir du 2 août 2028. Deuxièmement, l’IA dans l’un des huit domaines de l’annexe III, à partir du 2 décembre 2027 :
- Biométrie : identification à distance, catégorisation selon des caractéristiques sensibles, reconnaissance des émotions (dans la mesure où elle n’est pas déjà interdite).
- Infrastructures critiques : composants de sécurité pour les infrastructures numériques, le trafic routier ainsi que la fourniture d’eau, de gaz, de chauffage et d’électricité.
- Éducation : admission, évaluation des acquis d’apprentissage, détermination du niveau d’enseignement, surveillance lors des examens.
- Emploi : offres d’emploi ciblées, tri et évaluation des candidatures, décisions de promotion ou de licenciement, attribution des tâches, suivi des performances.
- Services essentiels : prestations d’aide publique, solvabilité des personnes physiques (détection de la fraude exceptée), risque et tarification en assurance-vie et en assurance maladie, appels d’urgence et tri.
- Répression, dans la mesure où le droit de l’Union ou le droit national l’autorise.
- Migration, asile et contrôle aux frontières, là aussi uniquement dans le cadre autorisé.
- Administration de la justice et processus démocratiques : assistance aux juridictions, influence sur les élections.
Tout système de l’annexe III n’est pas automatiquement à haut risque. Selon l’art. 6, par. 3, le classement ne s’applique pas si le système ne présente pas de risque important, par exemple parce qu’il n’accomplit qu’une tâche procédurale étroite, améliore le résultat d’une activité humaine préalablement réalisée, détecte des constantes en matière de prise de décision sans remplacer l’évaluation humaine, ou exécute une tâche préparatoire. Si le système effectue un profilage de personnes physiques, il est toujours considéré comme à haut risque. Celui qui invoque l’exception documente son évaluation avant la mise sur le marché (art. 6, par. 4) et enregistre le système (art. 49, par. 2).
La plupart des obligations incombent aux fournisseurs : gestion des risques, qualité des données, documentation technique, enregistrement, transparence, contrôle humain, exactitude et robustesse (art. 9 à 15), ainsi que l’évaluation de la conformité et l’enregistrement. Les entreprises qui ne font qu’utiliser une IA à haut risque sont des déployeurs et ont leurs propres obligations au titre de l’art. 26 : utiliser le système conformément à la notice d’utilisation, confier le contrôle humain à des personnes disposant des compétences nécessaires, surveiller le fonctionnement, conserver les journaux et, avant l’utilisation sur le lieu de travail, informer les travailleurs et leurs représentants (art. 26, par. 7). Certains déployeurs réalisent en outre une analyse d’impact sur les droits fondamentaux (art. 27), par exemple les organismes publics et les entreprises qui utilisent l’IA pour l’évaluation de la solvabilité ou pour le risque et la tarification en assurance-vie et en assurance maladie. Les infractions coûtent jusqu’à 15 M€ ou 3 % du chiffre d’affaires annuel mondial (art. 99, par. 4).
Pour les systèmes à haut risque déjà mis sur le marché ou mis en service avant le début de l’application de ces obligations, le règlement ne s’applique que si leur conception fait ensuite l’objet de modifications importantes. Les systèmes destinés aux autorités publiques doivent dans tous les cas être mis en conformité au plus tard le 2 août 2030 (art. 111, par. 2).
Qu’est-ce qui s’applique en cas de risque limité ?
Pour l’IA qui interagit avec des personnes ou génère des contenus, les obligations de transparence de l’art. 50 s’appliquent depuis le 2 août 2026 :
- Par. 1, fournisseurs : les systèmes qui parlent ou écrivent avec des personnes sont conçus de sorte que ces personnes sachent qu’elles interagissent avec une IA, sauf si cela est évident.
- Par. 2, fournisseurs : les images, vidéos, contenus audio et textes générés par l’IA sont marqués dans un format lisible par machine. Pour les systèmes mis sur le marché avant le 2 août 2026, une transition jusqu’au 2 décembre 2026 s’applique (art. 111, par. 4).
- Par. 3, déployeurs : celui qui utilise la reconnaissance des émotions ou la catégorisation biométrique en informe les personnes concernées.
- Par. 4, déployeurs : les hypertrucages, ainsi que les textes d’IA destinés à informer le public sur des questions d’intérêt public, sont signalés ; pour les textes, cette obligation tombe si une personne les soumet à un contrôle éditorial et en assume la responsabilité.
Les cas typiques et la forme que peut prendre l’indication sont expliqués sur la page Obligation d’étiquetage IA selon l’art. 50. Les infractions relèvent elles aussi du niveau allant jusqu’à 15 M€ ou 3 % (art. 99, par. 4).
Qu’est-ce qui s’applique en cas de risque minimal ?
Tous les autres systèmes d’IA présentent un risque minimal : aucune obligation au titre des art. 5, 6 ou 50 ne s’y applique. Cela comprend de nombreux outils du quotidien au bureau, comme les filtres anti-spam, les aides à la traduction et à l’orthographe ou les brouillons de textes que les salariés vérifient avant de les utiliser. Des codes de conduite volontaires sont possibles (art. 95). Une obligation demeure : les mesures de maîtrise de l’IA selon l’art. 4, car elle ne dépend pas du niveau de risque. La page Obligation de maîtrise de l’IA montre comment consigner ces mesures. Pour l’art. 4, l’AI Act ne prévoit pas d’amende spécifique ; pour en savoir plus, consultez la page Amendes.
Les modèles GPAI sont-ils un niveau de risque à part ?
Certains aperçus les présentent comme une cinquième catégorie. Juridiquement, le chapitre V régit les fournisseurs de modèles d’IA à usage général, comme les grands modèles de langage derrière les chatbots. Leurs obligations s’appliquent depuis le 2 août 2025 ; pour les modèles mis sur le marché avant cette date, les fournisseurs ont jusqu’au 2 août 2027 (art. 111, par. 3). Des amendes de la Commission au titre de l’art. 101 sont possibles depuis le 2 août 2026. Une entreprise qui ne fait qu’utiliser un chatbot fondé sur un tel modèle n’est pas fournisseur du modèle. Son usage relève du niveau correspondant à la finalité concrète, et l’art. 4 s’applique toujours.
Applications d’IA typiques et leur classement
Les exemples montrent le classement habituel. Ce qui est déterminant, c’est toujours la finalité concrète et votre rôle de fournisseur ou de déployeur.
| Application | Niveau en règle générale | Ce que votre entreprise devrait faire |
|---|---|---|
| ChatGPT ou Copilot pour des textes et des recherches au bureau | risque minimal pour votre usage ; le modèle sous-jacent relève du chapitre V, chez le fournisseur | Mesures de maîtrise de l’IA (art. 4), règles dans une charte IA |
| Chatbot sur le site web | risque limité (art. 50, par. 1) | L’indication qu’une IA répond est une obligation du fournisseur (art. 50, par. 1) ; en tant que déployeur, veiller à ce qu’elle s’affiche ; celui qui fait développer le bot sous son propre nom peut être lui-même fournisseur |
| Présélection de candidatures par l’IA | risque élevé (annexe III, point 4) | à partir du 2 décembre 2027, obligations des déployeurs au titre de l’art. 26 : informer les candidats (art. 26, par. 11) ; en cas d’utilisation à l’égard des travailleurs, informer au préalable leurs représentants (art. 26, par. 7) |
| Évaluation de la solvabilité de clients particuliers | risque élevé (annexe III, point 5), détection de la fraude exceptée | Obligations des déployeurs au titre de l’art. 26 et analyse d’impact sur les droits fondamentaux (art. 27) |
| Reconnaissance des émotions des salariés | interdit (art. 5, par. 1, point f)), sauf pour des raisons médicales ou de sécurité | ne pas utiliser |
| Filtre anti-spam | risque minimal | Mesures de maîtrise de l’IA (art. 4) |
| Générateur d’images pour des visuels publicitaires et des graphiques | risque minimal ; risque limité dès que des hypertrucages sont créés | Signaler les images qui ressemblent à des prises de vue authentiques de personnes, d’objets, de lieux ou d’événements réels (art. 50, par. 4) |
| Logiciel de diagnostic par IA dans un dispositif médical | risque élevé (annexe I), si un tiers doit évaluer la conformité | Obligations des fournisseurs à partir du 2 août 2028 ; en tant que déployeur, obligations au titre de l’art. 26 |
Déterminer le niveau de risque : quatre questions
Passez ces questions en revue, dans l’ordre, pour chaque système d’IA de l’entreprise. Une liste de tous les outils utilisés, avec leur finalité, constitue le meilleur point de départ.
- La finalité relève-t-elle d’une interdiction de l’art. 5 ? L’usage est alors interdit, indépendamment de toutes les autres questions.
- Le système fait-il partie d’un produit relevant de l’annexe I ou est-il utilisé dans un domaine de l’annexe III ? Il s’agit alors en règle générale d’une IA à haut risque ; pour l’annexe III, vérifier l’exception de l’art. 6, par. 3.
- Le système parle-t-il à des personnes ou génère-t-il des images, des vidéos, du son ou des textes ? Les obligations de transparence de l’art. 50 s’appliquent alors en plus.
- Quel est le rôle de votre entreprise ? Celui qui développe un système ou le propose sous son propre nom est fournisseur ; celui qui l’utilise à titre professionnel est déployeur. Celui qui utilise un système d’IA, y compris un système d’IA à usage général comme ChatGPT, pour une finalité visée à l’annexe III peut devenir lui-même fournisseur d’un système à haut risque au titre de l’art. 25, par. 1, point c). Les obligations concrètes en dépendent.
Si aucune des trois premières questions ne s’applique, le risque est minimal. Les dates de tous les niveaux figurent dans le calendrier des échéances de l’EU AI Act.
Questions fréquentes sur les niveaux de risque
Combien de niveaux de risque l’EU AI Act compte-t-il ?
La répartition habituelle compte quatre niveaux : risque inacceptable (interdit), risque élevé, risque limité et risque minimal. Certains aperçus comptent les modèles d’IA à usage général (GPAI) comme une cinquième catégorie ; le règlement les régit dans un chapitre distinct. Le règlement lui-même n’emploie pas l’expression « niveau de risque » pour cette répartition.
À quel niveau de risque ChatGPT appartient-il ?
Cela dépend de l’usage, pas de l’outil. Le modèle de langage derrière ChatGPT est un modèle d’IA à usage général ; les obligations correspondantes incombent au fournisseur du modèle (chapitre V). Si votre entreprise utilise ChatGPT pour des textes ou des recherches, il s’agit en règle générale d’un risque minimal. Si vous l’utilisez par exemple pour présélectionner des candidatures, l’usage peut relever de l’annexe III, avec des obligations nettement plus strictes. Celui qui utilise un système d’IA, y compris un système d’IA à usage général comme ChatGPT, pour une finalité visée à l’annexe III peut devenir lui-même fournisseur d’un système à haut risque au titre de l’art. 25, par. 1, point c). L’art. 4 s’applique dans tous les cas.
Un chatbot est-il une IA à haut risque ?
En règle générale, non. Un chatbot destiné aux demandes des clients relève des obligations de transparence de l’art. 50, par. 1 : les personnes doivent pouvoir reconnaître qu’elles parlent à une IA, sauf si cela est évident. Il ne devient une IA à haut risque que s’il est utilisé dans un domaine de l’annexe III, par exemple pour des décisions sur des candidatures ou des crédits. Pour en savoir plus, consultez la page Étiquetage IA selon l’art. 50.
Qui classe un système d’IA ?
Le règlement ne prévoit pas de classement officiel. Le fournisseur classe son système ; s’il estime qu’un système de l’annexe III n’est pas à haut risque au titre de l’art. 6, par. 3, il le documente avant la mise sur le marché et enregistre le système (art. 6, par. 4, art. 49, par. 2). Les déployeurs vérifient si leur propre finalité d’utilisation relève d’un domaine de l’annexe III. La surveillance du marché peut contrôler le classement (art. 80) ; elle est assurée par les autorités de surveillance du marché que chaque État membre désigne (art. 70).
L’obligation de maîtrise de l’IA s’applique-t-elle aussi en cas de risque minimal ?
Oui. L’art. 4 ne dépend pas du niveau de risque : les fournisseurs et les déployeurs prennent des mesures pour favoriser la maîtrise de l’IA des personnes qui travaillent avec l’IA pour leur compte, même si seuls des outils simples sont utilisés. Ce que cela signifie concrètement est expliqué sur la page Obligation de maîtrise de l’IA selon l’art. 4.
À partir de quand les obligations relatives à l’IA à haut risque s’appliquent-elles ?
Pour l’IA dans les domaines de l’annexe III à partir du 2 décembre 2027, pour l’IA dans les produits relevant de l’annexe I à partir du 2 août 2028. Le Digital Omnibus sur l’IA (règlement (UE) 2026/1744) a reporté ces dates ; étaient prévus le 2 août 2026 et le 2 août 2027. Pour les systèmes déjà mis sur le marché ou mis en service auparavant, les obligations ne s’appliquent qu’après une modification importante de leur conception ; les systèmes destinés aux autorités publiques doivent être mis en conformité au plus tard le 2 août 2030 (art. 111, par. 2). Toutes les dates figurent dans le calendrier des échéances.
Former votre équipe L’EU AI Act en bref
Remarque : cet aperçu est fourni à titre d’information générale et ne constitue pas un conseil juridique. Source : règlement (UE) 2024/1689 tel que modifié par le règlement (UE) 2026/1744, EUR-Lex.